7.000 Anrufe in 24 h ohne dass ein Mitarbeiter im Haus war

puhlmatz

Trial User
Mitglied seit
11. März 2019
Beiträge
20
Heute morgen habe ich ~7.000 Mails in meinem Postfach von der 3CX. Alle von dem "Auslandsblocker".
Von Sa. Mittag gegen 12 bis Sonntag Nachmittag wurden von einer Nebenstelle anscheinend willkürlich Nummern im Ausland angerufen...
Teilweise mehrere Anrufe pro Sekunde. Hat jemand eine Idee was da los ist.
M.E. war der PC, mit dem die Nummer verknüpft ist nicht mal eingeschaltet.
 
Ist unter der Nebenstelle "Anmeldung außerhalb des LANs unterbinden (externe Nebenstellen mit direkter SIP-Verbindung/STUN werden blockiert)" aktiviert?
 
  • Like
Reaktionen: MarcosV_3CX
Hallo bei uns werden fast alle Kunden zur Zeit massiv angegriffen, wir machen so weit es der Provider zulässt eingehend die SIP Ports in der Firewall dicht, zumindest mit Easybell und Vodafone funktioniert die Telefonie danach immer noch einwandfrei.
Immer der User-Agent: PolycomSoundPointIP SPIP_550 UA 3.3.2.0413 von unterschiedlichen Adressen aus verschiedenen Ländern.
 
Der Zugriff auf den SIP Port sollte man eh auf das Netz des Anbieters begrenzen, komplett dicht machen ist nicht so sinnvoll. Trotz allem gilt es in diesem Fall das komplette System zu prüfen und alle Kennwörter der Nebenstellen zurückzusetzen sowie für den Admin Zugang. Zugriff am besten auch auf das interne Netz begrenzen für das Webinterface.
 
  • Like
Reaktionen: bitn und MarcosV_3CX
Hallo,

wenn der "Hacker" bereits telefonieren kann dann heisst das ja das er bereits Zugang zum Netzwerk hat und sich an der 3CX als Nebenstelle anmelden konnte. Hier würde ich erstmal die Zugangsdaten der Nebenstellen und des WebGUI ändern, die Sicherheitseinstellungen der 3CX noch restriktiver setzen und den Tipp von ms-ccnet dringend befolgen. Dann sollte der Spuk erstmal vorbei sein. Als Beispiel:

- Nebenstellen dürfen max. 3 mal versuchen sich anzumelden. Klappt das nicht wird die IP für 1 Jahr gesperrt.
- Das 3CX Web GUI ist zusätzlich mit Fail2Ban abgesichert.
- Länderkennzahlen sind alle gesperrt bis auf die die wir benötigen
- Ports der Firewall sind zu. Auch wenn es keiner glauben mag die 3CX braucht - wenn sie on Premise installiert ist - keine offenen Ports. (Ausnahme 5090 wenn es ext. Nebenstellen gibt.) Funktioniert hier seit Jahren. (Voraussetzung hier ist natürlich ein vernüftiger Router -> Timing des NAT beachten zwischen Firewall und Provider)

PS: bitn2 war wohl etwas schneller als ich
 
Ich bin begeistert von der raschen Unterstützung!
Vielen dank ins Forum ;-)
 
  • Like
Reaktionen: wallymgbh
Ich bin begeistert von der raschen Unterstützung!
Vielen dank ins Forum ;-)
Frage aus Interesse:
War denn der Hinweis von ms-ccnet „Ist unter der Nebenstelle "Anmeldung außerhalb des LANs unterbinden (externe Nebenstellen mit direkter SIP-Verbindung/STUN werden blockiert)" aktiviert?“ aktiviert?
Oder waren Anmeldungen an Nebenstellen von extern erlaubt?
 
Zugriff von außerhalb des LANs war bei dem Mitarbeiter tatsächlich erlaubt. Habe ich nun deaktiviert und die Auth.ID auf etwas kräftigere 10 buchstaben/zahlen erhöht. WebGUI deaktiviert. Nutzt bei uns eh keiner.
=> Habe aber noch keine Ahnung ob das genutzt hat... muss bis nächsten Samstag warten.
 
Zugriff von außerhalb des LANs war bei dem Mitarbeiter tatsächlich erlaubt. Habe ich nun deaktiviert und die Auth.ID auf etwas kräftigere 10 buchstaben/zahlen erhöht. WebGUI deaktiviert. Nutzt bei uns eh keiner.
=> Habe aber noch keine Ahnung ob das genutzt hat... muss bis nächsten Samstag warten.
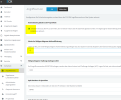
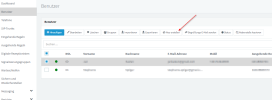
Das kann einer der Wege sein wie die rein gekommen sind. Auch einfache Passwörter sind ein Grund dafür. Deswegen wirklich alle Nebenstellen zurücksetzen und auch das Admin Kennwort ändern. Ist die 3CX auf dem aktuellen Stand? Auch diese Punkte anpassen:1660025304050.png
1660025364508.png
 
Hi,

unter folgenden Links weitere Hilfestellung:


  • Like
Reaktionen: MarcosV_3CX und bitn2
Wir hatten auch bei 1 oder 2 Kunden richtigen SPAM-Angriffe auf die 5060...mit tausenden Pro Minute.

Aber nachdem wir die 5060 nur für den Provider freigegeben aben war der Spuk vorbei.
Hätte nie gedacht das Hacker automatisiert Telefonanlagen angreifen
 
Na dann ist vielleicht eine dynamische IP (die ja bei Telekom sowieso nur noch nach Verbindungsabbrüchen alle paar Wochen oder Monate wechselt) gar nicht schlecht. So kann man sich erstmal aus der Schusslinie bringen, wenn man gerade als Ziel dient.
Aber die Schutzmaßnahmen von 3CX sind schon recht gut, gerade was das Sperren von böswilligen IPS angeht.
Ich hoffe, dass sich keine Buffer-Overflows im Code finden, der bis zum Abweisen einer Anfrage ausgeführt wird.
Dann kannst du Probleme mit eingehender Telefonie bekommen, wenn die TTL nicht mitspielt.
 
Ja, aber die Wechsel sind sehr selten,es gibt ja keine 24h Zwangstrennung mehr.
 
Ja, aber die Wechsel sind sehr selten,es gibt ja keine 24h Zwangstrennung mehr.
Das betrifft aber auch nur die Telekom. Sehr viele, vor allem kleinere Anbieter haben noch die 24 Stunden Trennung.
 
Ich würde eine Feste IP immer bevorzugen. Wenn man dem Kunden erklärt das es zu kurzen ausfällen der Telefonie kommen kann, sind alle bisher sehr kooperativ gewesen und haben dann auch meist eine Feste beantragt
 
Ich würde eine Feste IP immer bevorzugen. Wenn man dem Kunden erklärt das es zu kurzen ausfällen der Telefonie kommen kann, sind alle bisher sehr kooperativ gewesen und haben dann auch meist eine Feste beantragt
Wo möglich, sollte immer eine feste IP genutzt werden. In der Regel wird die ja auch noch für andere Dinge in der Firma genutzt.
 
Wo wir grad dabei sind... wir haben es geschafft, dass die Telefonie über die PC App außerhalb der Firma trotz WAF mit einer Sophos Firewall funktioniert. Soll ich dafür mal einen neuen Thread aufmachen? Könnte vielleicht ein paar leute interessieren.
 
  • Like
Reaktionen: bitn2
Wo möglich, sollte immer eine feste IP genutzt werden. In der Regel wird die ja auch noch für andere Dinge in der Firma genutzt.
Verstehe ich. In meinem Fall (Apotheke ohne Filialverbund) komme ich mit Telekom DSL (mit LTE Backup) und dynamischer IP mit einem DynDNS-Dienst gut aus. VPN-Verbindungen in die Apotheke und VPN-Tunnel zu externem Backup laufen problemlos und die 3CX jetzt seit einigen Tagen auch. Selbst das Routing von der on3cx.de-Adresse auf die Adminoberfläche ist fast sofort wieder verfügbar nach Wechsel der IP. Und Sipgate scheint damit kein Problem zu haben (war vorher bei der Starface auch kein Problem).
Insofern: Immer so, wie es nötig ist. Und wenn ich durch dynamische IP keinen Nachteil habe, brauche ich keine feste IP, die extra kosten würde.
 
  • Like
Reaktionen: bitn2
Verstehe ich. In meinem Fall (Apotheke ohne Filialverbund) komme ich mit Telekom DSL (mit LTE Backup) und dynamischer IP mit einem DynDNS-Dienst gut aus. VPN-Verbindungen in die Apotheke und VPN-Tunnel zu externem Backup laufen problemlos und die 3CX jetzt seit einigen Tagen auch. Selbst das Routing von der on3cx.de-Adresse auf die Adminoberfläche ist fast sofort wieder verfügbar nach Wechsel der IP. Und Sipgate scheint damit kein Problem zu haben (war vorher bei der Starface auch kein Problem).
Insofern: Immer so, wie es nötig ist. Und wenn ich durch dynamische IP keinen Nachteil habe, brauche ich keine feste IP, die extra kosten würde.
Korrekt, in der Regel ist der FQDN auch sehr schnell wieder geupdatet. Je nach Lizenz auch innerhalb weniger Minuten. Aber sollte genau bei der Trennung ein Telefonat laufen, ist das natürlich unterbrochen. Man kann die Trennung aber auch in die Nacht legen, dann hat man das Problem in der Regel auch nicht.
 

Statistik des Forums

Themen
44.773
Beiträge
233.700
Mitglieder
78.504
Neuestes Mitglied
michael.wollert@boeppleba