Firewall-Check scheitert bei LANCOM Router in aktueller Firmware wegen vermutlichen Port Scan

FrankB

Bronze Partner
Advanced Certified
Mitglied seit
1. Juli 2019
Beiträge
8
Hallo,
Firewall-Check scheitert bei LANCOM Router in aktueller Firmware wegen vermutlichen Port Scan
in dem Bereich "testing 3CX PhoneSystem Media Server" testing ports [9000..9398] testing ports [10600..10998]
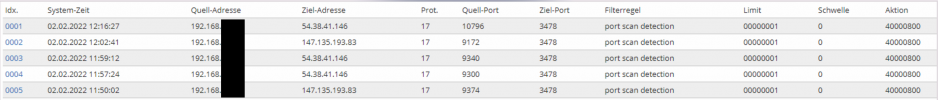
Die LANCOM Firewall erkennt den Port Scan als Attacke, weil es immer vom gleichen Server und gleichen Quell Port gesendet wird.
Beispiel aus dem Trace:
Prot.: UDP (17), DstPort: 9194, SrcPort: 3479
packet dropped

Laut LANCOM Support liegt das Problem am 3CX Firewall Check.
Es könnte behoben werden, wenn 3CX den SrcPort: 3479 dynamisch benutzen würde.
Ich bitte um ein Lösung.
mfg Frank Buhse
 
Ansonsten IDS/IPS für den Test deaktivieren.
 
"LANCOM nach der Anleitung eingerichtet?"
Natürlich, Es hat mal funktioniert.
An der Konfiguration der Anlage und der Routerfirewall wurde nichts geändert.

"Ansonsten IDS/IPS für den Test deaktivieren."
Ja kenne ich. auch getestet. Leider ohne Wirkung.
 
Hab nach einem Update auf V18 genau das gleiche Problem.
Habe auch im lancom 2 Firmwareversionen ausprobiert (10.50 und 10.42). Im Log steht "port Scan detection"

Any news?

1643801707882.png
 
>> Habe auch im lancom 2 Firmwareversionen ausprobiert (10.50 und 10.42).
Du musst noch weiter in der LANCOM Firmware zurück. versuche mal 10.40 oder davor.
Ich habe dazu auch schon bei LANCOM und bei 3CX ein Support Ticket aufgemacht.
3CX und LANCOM schieben die Verantwortlichkeit immer auf den anderen.

Bedauerlich ist das sich hier im dem Forum auch keiner von 3CX verantwortlich fühlt.
Momentane Lösung die Firewall zum Test abschalten. Dann kannst du zumindest das Port Mapping erfolgreich testen und alles ist grün :-).
mfg Frank
 
Hab auch ein aktuelles Ticket bei 3CX auf. Vor ner Stunde lieft der Test noch erfolgreich mit V16. Jetzt V18 - Fehler. Hab auf den Thread hier verwiesen. Bin gespannt.
 
Hallo zusammen,
kann jemand genau verifizieren, mit welcher Version es lief und welche Version Probleme macht? Ich habe auch diverse Anlagen hinter Lancom-Routern und Rohde&Schwartz-Gateprotect laufen.
Gruß
Markus
 
Hi Markus, also bei mir war der Firewall check vor dem Upgrade von V16 auf V18 in Ordnung.

Backup erstellt, V16 deinstalliert, V18 installiert, restore aus Backup => Firewall check Failed bei RTP.
Es scheint aber trotzdem alles zu funktionieren. Hab jetzt nicht mehr weiter geschaut.
 
@prointernetgmbh Ich dachte eigentlich eher an die Lancom-Firmware. Offensichtlich haben 3CX und Lancom gegenseitig sich blockierende Änderungen eingeführt. Ich kann sagen, dass es mit 3CXV18 auch mal ging, dann habe ich den Lancom hochgezogen und Schicht im Schacht,
 
@prointernetgmbh Ich dachte eigentlich eher an die Lancom-Firmware. Offensichtlich haben 3CX und Lancom gegenseitig sich blockierende Änderungen eingeführt. Ich kann sagen, dass es mit 3CXV18 auch mal ging, dann habe ich den Lancom hochgezogen und Schicht im Schacht,
ja, ich habs - wie oben beschrieben noch nicht probiert in der Firmware des Lancom weiter runter zu gehen. Aber mit 10.42 und dem fehlerhaften FirewallCheck läuft alles ohne Probleme.

Witzig ist halt, dass mit dem gleichen Lancom mit der gleichen Firmware die V16 nicht gezuckt hat
 
Ich stelle in Frage, dass alles läuft. Ich kann z.B. sporadisch mit einigen Softclients keine Kommunikation aufbauen...
 
bisher haben wir keine Einschränkungen festgestellt. kommt ja drauf an was wie genutzt wird.
 
Hallo,

wir haben das gleiche Problem mit der Version 18.3 (Build 461) von 3cx in Kombination mit einem Lancom 1783VAW und Firmware 10.50.0819RU7. Gibt es einen Lösungsvorschlag seitens 3CX?

Beste Grüße!
 
Hallo, ich glaube, die Antwort muss von Lancom kommen. Denn die blocken nachweisbar neuerdings etwas. Ich habe mir die mühe gemacht und bin weit in die Vergangenheit zurück mit der Firmware des Lancom. Alles läuft. Aktualisierst Du, geht nix mehr. Aber dafür brauchen wir jetzt einen, der entweder bei 3CX weiß, was die das machen, oder einen von Lancom, der weiß, was denen auf einmal missfällt und darum blocken... es muss irgendwas an der Firewall und dem Einbruchschutz sein. Aber was???
Gruß
Markus
 
Probleme gibt es mit dem Media Server Scan der bei Port 9000 beginnt.
Lancom erkennt das als Portscan und blockiert, weil der Scan immer von der gleichen 3CX IP und dem gleichen Port UDP 3478 aus kommt. Das hat Lancom als Sicherheits Goody eingebaut. Ab V10.42 denke ich. Ich hatte auch schon jeweils ein Ticket bei Lancom und 3CX. Beide zitieren Protokoll Zeilen, dass der andere Schuld ist. Wir stehen machtlos dazwischen. Momentan habe ich keine Kraft diese Probleme auf meinen Schulter auszutragen.
Grüße Frank
 
Hallo Frank, das kann ich verstehen. ABER, und das bitte ich einmal zu überdenken: Ich kann seit 10.42 auch hinter meinem Lancom mit keinem Softclient mehr arbeiten, der eine 3CX VOR dem Lancom erreichen soll. Meine 3CX steht quasi in einer Art DMZ.... Bis 9.x oder 10.x kleiner .40 ging das alles....
Und dieses Verhalten deckt sich nicht mit den Aussagen von Lancom. Außerdem müsste man doch im Lancom mittels Ausnahmen diesen Traffic erlauben können. Ich habe mich schon wund getestet....
Gruß
Markus
 
Danke schon mal für die Antworten. Eines ist mir noch nicht klar:

Ist normalerweise von der ungünstigen Kombination Lancom Firmware/ 3CX nur der Firewall Check betroffen?
In meinem Fall funktioniert einfach die 3CX nicht mehr, sprich Port Scan hin oder her, wird ja auch dauerhaft und grundsätzlich etwas geblockt in neueren Firmwareversionen des Lancom Routers.

Ohne Schuldzuweisung heisst das für mich aber auch, dass die Anleitung von 3CX nicht mehr stimmt bzw. die Kompatibilität mit bestimmten Lancom Routern nicht mehr besteht. Oder ich mache etwas falsch, was auch nahe liegt.
 
Hallo @jens.gernandt-shb ,

als Gedankenstütze und falls du Zeit dafür hast: lies evtl. einmal hier und hier und hier.

Ich bin kein Gegner der Lancom. Tolle Hardware, tolle Lösungen, gute und innovative Ingenieursleistung. Wir haben noch einen mittleren Haufen verschiedenster Router und Switche von denen hier. Es finden sich einfach nur weniger und weniger dauerhaft funktionierende Einsatzzwecke und auch in der Bucht will die keiner kaufen.
 
Hey @fxbastler,

danke für die Ausführliche Hilfe. Ich schreibe mal Lancom an und dann schauen wir. Merci
 

Statistik des Forums

Themen
44.787
Beiträge
233.735
Mitglieder
78.513
Neuestes Mitglied
ClarKrou