Firewall Test nur erfolgreich, wenn Firewall (Hetzner) inaktiv

heikos2222

Free User
Mitglied seit
5. Januar 2024
Beiträge
21
Hallo zusammen,

ich habe die V20 auf einem virt. Server bei hetzner laufen. Alles fein! Außer die Firewall, die macht mir Probleme.
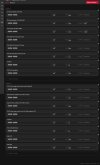
Hänge ich die Firewall ab, läuft der Firewall Test auf der 3CX App schnell und sauber durch. Schalte ich die Firewall wieder an, dauert der test erst minutenlang und bricht dann mit vielen Fehlern ab. Ich habe sogar noch einen Port offen (Installation 5015), den ich aktuell gar nicht mehr benötige.

Hat jemand die gleiche Erfahrung bei Hetzner? Meines Wissens haben die meisten Händler hier selbst ihre Kundenanlagen bei Hetzner laufen und sicherlich mit aktivierter Firewall. Habe ich Einstellungsfehler? Was läuft hier falsch :)

Screenshots anbei. Vielen Dank für Eure Hilfe!
 
Die Screenshots fehlen... Wir haben da keinerlei Probleme und diverse Anlagen bei Hetzner.
 
Hier sind die Screenshots, sorry...!
 

Anhänge

  • screencapture-hetzner-firewalls.jpg
    screencapture-hetzner-firewalls.jpg
    512,5 KB · Aufrufe: 24
  • screencapture-3cx.jpg
    screencapture-3cx.jpg
    1,9 MB · Aufrufe: 19
Wozu die ausgehenden Regeln? Ausgehend ist eh alles frei. Sicher das die Firewall auch auf den Server angewendet wird?
 
  • Like
Reaktionen: fxbastler
Da scheint ausgehend SIP und RTP zu fehlen.
Ja das ist mir auch aufgefallen, allerdings ist die Firewall bei hetzner einfach offen ausgehend, deswegen die Frage warum überhaupt Regeln dort eingestellt sind.

EDIT: kann natürlich sein das, sobald man dort eine Regel erstellt, alles andere geblockt wird. Dann müsste da natürlich auch der SIP Port usw eingestellt werden.
 
  • Like
Reaktionen: bitn
Mir hat sich eh noch nie erschlossen, was die halbgaren Regeln bei der FW bei den hosted Servern dort sind. Wenn ich irgendwo FW Regeln einrichte, dann sollte ich mindestens Adresstyp, Protokolltyp, Ziel- und Quell IP und Port(s) festlegen können, normal noch mehr. Bei den Kaufservern habe ich das Minimum und etwas mehr. Bei den VM fehlt die Angabe von Ziel bzw. Quelle, IP und Port(s).
 
Ja das ist mir auch aufgefallen, allerdings ist die Firewall bei hetzner einfach offen ausgehend, deswegen die Frage warum überhaupt Regeln dort eingestellt sind.

EDIT: kann natürlich sein das, sobald man dort eine Regel erstellt, alles andere geblockt wird. Dann müsste da natürlich auch der SIP Port usw eingestellt werden.
Gegenfrage: Warum gibt es bei Hetzner die Möglichkeit ausgehende Regeln anzulegen, wenn die ausgehenden Ports generell nach außen offen sind? Diese Frage stelle ich mir gerade.
 
Weil du auch mit einer Block Regel erstmal alles blocken kannst bis auf bestimmte Ports.
 
Weil du auch mit einer Block Regel erstmal alles blocken kannst bis auf bestimmte Ports.
Also du bleibst dabei bitn2. Sobald ich eine Regel anlege, werden alle ausgelassenen Ports blockiert. Ich habe jetzt mal bei den ausgehenden SIP und RTP hinzugefügt, wie von mbehrens bemerkt. Lasse aber gerade den Test laufen und bekomme bereits die ersten Fehler. Jetzt lege ich eine zweite Firewall an und erstelle nur eingehende Regeln. Bin gespannt. Schon einmal vielen Dank in die Runde für die gute Inspiration...!
 
Das ist eine Vermutung meinerseits, wir haben die Firewall immer nur eingehend mit den bekannten Ports angelegt.
 
Also du bleibst dabei bitn2. Sobald ich eine Regel anlege, werden alle ausgelassenen Ports blockiert. Ich habe jetzt mal bei den ausgehenden SIP und RTP hinzugefügt, wie von mbehrens bemerkt. Lasse aber gerade den Test laufen und bekomme bereits die ersten Fehler. Jetzt lege ich eine zweite Firewall an und erstelle nur eingehende Regeln. Bin gespannt. Schon einmal vielen Dank in die Runde für die gute Inspiration...!
Mit den bisher gemachten Regeln wird es auch in keinster Weise funktionieren. Das steht auch so in der Dokumentation. Das gesamte ausgehende Regelwerk stimmt für den Anwendungsfall nicht, da unter anderem die Ephemeral Port Range keine Berücksichtigung findet.
 
Wofür sollte man die brauchen?
 
Mit den bisher gemachten Regeln wird es auch in keinster Weise funktionieren. Das steht auch so in der Dokumentation. Das gesamte ausgehende Regelwerk stimmt für den Anwendungsfall nicht, da unter anderem die Ephemeral Port Range keine Berücksichtigung findet.
Würdest Du dann empfehlen - wie auch bitn2 das mehrfach bemerkt hat - dass eine Firewall Konfig mit nur eingehenden Regeln (ausgehend offen) ausreichend und akzeptabel ist?
 
Ich habe jetzt eine neue Firewall mit nur eingehenden Regeln angelegt und jetzt ist der FW Test erfolgreich. Das bedeutet zumindest schon einmal als kleiner Erfolg, dass es an den ausgehenden Regeln gelegen ist.

Und es ist vollkommen richtig was du bemerkt hast, wenn bei zb ausgehend keine Regel angelegt wird, dann bleibt die FW offen.

#### Solange keine ausgehende Regel angegeben ist, ist der gesamte ausgehende Traffic zulässig. Der gesamte ausgehende Traffic ist erlaubt. Fügen Sie eine Regel hinzu, um ausgehenden Traffic zu blockieren #####

Für mich stellt sich jetzt nur die Frage, ob ich weitermache und solange rum teste und prüfe, bis alle ausgehenden passen oder ob ich es bei den eingehenden Regeln belasse. Wie machen es denn die 3CX Partner die größere Mengen von den Maschinen laufen haben. Alle nur eingehende Regeln und ausgehend offen?
 
Wir haben nur eingehende Regeln bei allen Hetzner Maschinen. Es befindet sich ja nur die 3cx dahinter. Ansonsten entsprechend der Firewall Dokumentation bei 3cx die ausgehenden Regeln erstellen.
 
Alle nur eingehende Regeln und ausgehend offen?
Eingehend ist entscheidender und da sind die dort nutzbaren Regelwerke zwar sehr spartanisch aber immerhin besser als gar nichts.
Ausgehend haben wir Firewalls mit Regeln davor, bei denen auch ausgehend die Ziel Ports und tlw. auch IP beschränkt sind. Aber auch das kann man im Einzelfall hinterfragen.
 
Darf ich mal ein anderes Thema hier in die Runde werfen bzw. die Profis fragen? Welcher ist denn so Euer Wunsch-SIP-Provider? Gibt es einen der deutlich aus der Menge raussticht? Ich hoffe die Off-Topic-Frage ist hier erlaubt
 
Am unkompliziertesten finden wir Easybell und alternativ (nicht mehr supportet) Gamma.
 
  • Like
Reaktionen: bitn2

Statistik des Forums

Themen
44.754
Beiträge
233.661
Mitglieder
78.497
Neuestes Mitglied
Support IDMC