Lancom, 3CX und der Firewall Checker

SHK

Trial User
Mitglied seit
18. Juni 2025
Beiträge
14
Hallo Leute ich habe schon mit @fxbastler eine angeregte Konversation zu dem Thema gehabt leider sind wir noch nicht zu einer Lösung gekommen.

Hier nochmal kurz beschrieben was aktuell das Problem ist.
Aktuell habe ich das Problem, dass der Firewall-Checker nicht durchlaufen will.
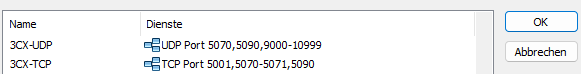
Ich habe mich genau an diese Anleitung aus dem Post hier: https://www.3cx.de/forum/threads/firewall-config-3cx-für-lancom-lcos-10-xx-10-7x.114586/ gehalten, aber bei den SIP-, Tunnel- und RTP-Ports sagt der Checker „not reachable“.

Was als zusätzliche Info evtl. noch ganz wichtig ist: Ich richte die 3CX-Anlage nebenher schon mal ein. Wir haben aktuell noch eine Avaya-Telefonanlage hier im Netzwerk, die natürlich auch, solange ich mit 3CX am Testen bin, aktiv bleiben muss. Deshalb habe ich den HTTPS-Port von 443 auf 5001 gesetzt und den SIP-Port von 5060 auf 5070. Ich bin mir aber auch gar nicht so sicher, ob das überhaupt mit dieser Konstellation an Ports funktionieren kann.

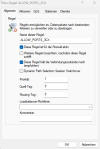
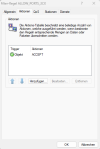
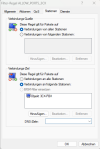
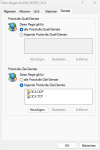
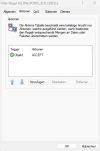
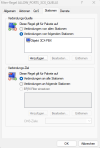
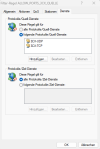
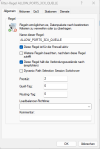
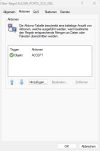
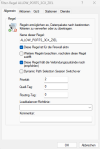
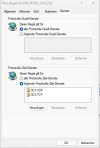
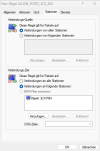
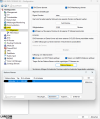
Anbei findet Ihr nochmal ein paar Bilder zu meiner Konfiguration.
 

Anhänge

  • Firewall_Regel_1.png
    Firewall_Regel_1.png
    25,4 KB · Aufrufe: 13
  • Firewall_Regel_2.png
    Firewall_Regel_2.png
    20,2 KB · Aufrufe: 9
  • Firewall_Regel_3.png
    Firewall_Regel_3.png
    29,7 KB · Aufrufe: 8
  • Firewall_Regel_4.png
    Firewall_Regel_4.png
    26,5 KB · Aufrufe: 8
  • maximale_Portanfrage.png
    maximale_Portanfrage.png
    5,9 KB · Aufrufe: 9
  • Portforwarding.png
    Portforwarding.png
    34,2 KB · Aufrufe: 10
  • Firewall_Dienste.png
    Firewall_Dienste.png
    5,4 KB · Aufrufe: 12
Zuletzt bearbeitet:
  • Like
Reaktionen: fxbastler
Da ich euch die PN nicht einfach anhängen kann würde ich die wichtigsten Sachen hier nochmal aufschreiben.


fxbastler:
1. Was für ein Lancom Gerät bzw. Modell ist das?
2. Welche Optionen sind dort im Gerät aktiv?
3. Wie viele WAN Zugänge sind im Gerät angebunden?
4. Wer ist der ISP?
5. Was für eine Art WAN Zugang wird genutzt?
6. Welche DNS Server werden im Lancom und der 3CX genutzt?


Meine Antwort:
1. Das Modell ist ein LANCOM 1926VAG-5G.
2. Werde ich mit meinem Kollegen besprechen. Kannst du mir sagen, was du mit „Optionen im Gerät aktiv“ meinst?
3/5. Das mit den WAN-Zugängen müsstest du mir nochmal erklären, wie du das meinst. Du meinst aber nicht, wie viele Gegenstellen eingerichtet sind oder?
4. Telekom: Der genaue Vertrag ist ein „DeutschlandLAN Connect IP 100“. Wir planen aber bald auf CompanyFlex umzusteigen, da wir recht viele Verträge bei der Telekom haben und wir aktuell für jeden Vertrag einzelne Zugangsdaten haben.
6. Als DNS wird ein Windows-Server genutzt. Dieser ist auch als Weiterleitung im LANCOM eingerichtet. DNS-Split habe ich so wie von 3CX erklärt dort auch eingerichtet, falls dir die Info was bringt.


fxbastler:
zu 1:
Wird die 5G Internetverbindung genutzt?
zu 2:
Die Lancom Geräte können per Softwarelizenz um optionale Funktionen erweitert werden. Das sind dann eben aktivierte Optionen. Welche sind da aktiviert?
zu 3:
Mit WAN Zugang ist der Internetzugang gemeint. Im Lancom sind das Gegenstellen - wobei unter Gegenstellen im Lancom Sprech auch VPN Verbindungen verstanden werden. Es können eben auch mehrere Internetanbindungen in einem Gerät genutzt werden. Wenn nur einer vorhanden und genutzt wird dann umso besser für dein Problem.
zu 6:
Ist das eine Debian oder eine Windows 3CX?
So oder so sollte in der 3CX wohl eher vernünftige öffentliche DNS Resolver direkt genutzt werden damit Push später ordentlich funktioniert.


Meine Antwort:
1. Nein, wird aktuell nicht verwendet.
2. Okay, werde das besprechen.
3. Es sind tatsächlich 2 eingetragen. Eine wird für das Internet benutzt. Die andere Gegenstelle ist eine Standleitung von der Telekom, über die sämtliche VPN-Verbindungen von den anderen Standorten laufen.
6. Ist eine Windows-3CX-VM.


fxbastler:
zu 6:
Ich bin mir nicht sicher, ob die geänderten 3CX Ports sauber in der Windows Firewall eingetragen werden oder ob lediglich die Dienste als Ausnahmen registriert werden.
Im Zweifelsfall für Tests das Profil der Internetverbindung auf Privat stellen und die Firewall deaktivieren.
Was genau für eine Windows Version wird verwendet? Ist die Windows 3CX virtualisiert? Wenn ja: Was für ein Virtualisierer wird verwendet?


Meine Antwort:
Ja die 3CX Anlage ist virtualisiert. OS ist Windows Server 2019 Standard und als Hypervisor wird Hyper-V verwendet.
In der Windows Firewall waren tatsächlich noch die Ports 5060 und 5061 eingetragen.
Allerdings waren wieder die gleichen Ports nicht erreichbar selbst mit ausgeschalteter Firewall.
Ich habe die Ports auch mal in der Windows Firewall angepasst diese wieder eingeschaltet und die VM neu gestartet aber immer noch das gleiche Problem.


fxbastler:
Ist das Netzwerk des Windows im Profil privat? Siehe Systemsteuerung / Windows-Firewall, wo steht da 'verbunden'?

Mal andersrum gefragt: wo wird denn überhaupt grün? Nur bei STUN resolving und SIP ALG?
Das würde dann bedeuten dass keinerlei NAT Weiterleitung funktioniert. Der Firewall Checker prüft nur UDP Verbindungen. Da HTTPS nur TCP verwendet, wird diese Funktion nicht überprüft und wird vmtl. auch nicht funktionieren: Teste ob man von außen über das Internet per FQDN der 3CX auf die Anmeldeseite kommt. Ich nehme an: nein, das geht nicht.

1. Habt ihr an diesem verwendeten Internetanschluss eine feste öffentliche IPv4 Adresse?
2. Verweist der 3CX FQDN überhaupt von außen auf eure öffentliche IPv4 Adresse?
3. Ist diese WAN IP auch so in der 3CX unter Admin / Erweitert / Netzwerk als öffentliche Adresse richtig sichtbar und eingetragen?


Meine Antwort:
Also die VM ist im Domänen Netzwerk nicht im Privaten oder Öffentlichen und im Checker sieht das bei mir so aus also ja nur SIP ALG und STUN wird grün.
  • resolving 'stun-eu.3cx.com'... done
  • resolving 'stun2.3cx.com'... done
  • resolving 'stun3.3cx.com'... done
  • resolving 'sip-alg-detector.3cx.com'... done
  • testing 3CX PhoneSystem 01 SIP Server... failed (How to resolve?)
  • stopping service... done
  • detecting SIP ALG... not detected
  • testing port 5070... not reachable (How to resolve?)
  • starting service... done
  • testing 3CX PhoneSystem Media Server...
  • stopping service... done
  • testing port 5090... not reachable (How to resolve?)
  • testing ports [9000..9398]...
Die RTP Ports kann er auch nicht erreichen.
Die FQDN ist mit dem Port 5001 von außen erreichbar.

1. Die IP-Adresse ist fest ja.
2. Nein das sollte aktuell nicht der fall sein, meines Wissens nach zeigt die FQDN auf die interne IP der 3CX nicht auf die öffentliche IP.
3. Ja ist exakt so eingetragen.


fxbastler:
Warum ist der Windows Rechner in der Domäne? Das bringt meines Wissens schon lange keinen Vorteil bzgl. irgend einer 3CX Funktion.
Wir stellen alle Telefonanlagen aus Sicherheitsgründen in je komplett eigenen Netzwerken auf. Das hat sich schon mehrfach bewährt. So eine Abschottung ist bei euch nicht möglich. Mit der Domänenanbindung öffnet man zudem Tore für potentielle Angriffe. Zumal: wenn da Gruppenrichtlinien angewandt werden kann das auch ein Grund

zu 2:
Wenn der FQDN von außen (aus dem Internet bzw. von außerhalb eurer eigenen Netzwerke) angefragt wird, dann sollte der auf eure öff. IP Adresse verweisen. Das hatte ich gefragt. Das muss so funktionieren.
Wenn der FQDN von einem eurer eigenen Netzwerke angefragt wird, dann sollte der auf die int. IP der 3CX verweisen.
Dieser Zuammenhang mit der Auflösung des FQDN abhängig vom Standort nennt sich Split DNS und ist notwendig für die Funktionalität der 3CX.


Meine Antwort:
Ich hab ehrlich gesagt gar nicht drüber nachgedacht die VM war bereits in der Domäne daher habe ich dann einfach mit der Installation von 3CX begonnen. Ich kann mal die VM aus der Domäne entfernen und dann nochmal gucken. Alternativ kann ich auch schauen gar keine VM zu verwenden.

Zu 2: Ich habe das ganze mal mit einem nslookup getestet intern bekomme ich die interne IP von 3CX aufgelöst und extern die öffentlich IP. Also das sollte passen so wie du es beschreibst.


Ergänzung:
So, ich habe jetzt nochmal einen PC genommen und dort 3CX installiert. Jetzt ist zwar 3CX noch im selben Netz, aber nicht mehr in der Domäne, und es ist immer noch Windows.

Die App verbindet sich normal, nslookup zeigt intern auf die interne IP und extern auf die öffentliche IP.

Der Checker hat aber immer noch Probleme bei SIP- und Tunnel-Port. Windows-Firewall habe ich nochmal ausgeschaltet und dann erneut getestet, aber hat keine Veränderung gebracht.
 
  • Like
Reaktionen: fxbastler
Hallöchen nochmal ich hatte heute noch einen weiteren Test gemacht.
Wenn die Firewall vom LANCOM deaktiviert wird funktioniert natürlich der Checker.

Wahrscheinlich wird sich diese Thematik mal ein Mitarbeiter von LANCOM anschauen müssen.

Falls Ihr aber noch eine Idee haben solltet meldet euch gerne.
 
Bitte noch ein Bild der Regeltabelle des Lancom schicken, das fehlt noch. Vielleicht ist die eingefügte Regel zu weit unten.

Das würde deine Antwort
Wenn die Firewall vom LANCOM deaktiviert wird funktioniert natürlich der Checker.
erklären.

Siehe dein Link zu meiner Erklärung (hier von dir im ersten Beitrag dieses Thread), dort Punkt 4 der letzte Satz.
 
Die Regel ist schon an erster Stelle, sogar über der von der bestehenden Telefonanlage. Aber leider hilft das auch nicht. Aktuell schaffe ich es wenigstens, von 3CX die Meldung zu bekommen: „Full cone test failed“, aber auch nur, wenn ich die Regel in der Firewall so verändere, dass 3CX als Quelle und nicht als Ziel eingetragen ist.

Ich denke einfach, wir brauchen jemanden, der die Firewall versteht, und da ich neu im Unternehmen bin und generell nicht so viel mit LANCOM am Hut habe, muss sich das mein Kollege oder jemand direkt von LANCOM mal anschauen. Ich habe auch gesehen, dass wir mit Routing-Tags arbeiten in den Regeln. Selbst wenn ich die Regel von 3CX über denselben Routing-Tag schicke wie es bei der Regel von Avaya ist, bekomme ich nur die Meldung „full cone test failed“. Außerdem wollte ich es einfach mal probieren, 3CX als Quelle und als Ziel in der Firewall einzutragen, aber auch das hat nichts genützt (hatte dafür 2 separate Regeln erstellt).
 
Zuletzt bearbeitet:
Ich habe auch gesehen, dass wir mit Routing-Tags arbeiten in den Regeln.
Daran habe ich auch schon gedacht. Das wäre eine der letzten drei verbliebenen Optionen die mir zu Lancom und deinem Problem einfallen.
Das muss sich jemand bei euch anschauen der ausreichend Ahnung bei der Einrichtung eines Lancom hat. Das ist nicht wirklich kompliziert, aber das können wir vmtl. weder hier noch per Text usw. klären.
 
Also ich will jetzt noch nicht zu vorschnell urteilen aber ich denke ich hab es geschafft.

Ich schreibe einfach mal auf was ich verändert habe um das zu erreichen.
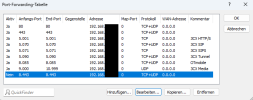
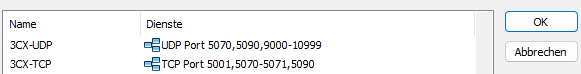
Ich habe den Routing-Tag in der Firewall komplett ignoriert. Zusätzlich habe ich die 2 Regeln die ich erstellt habe einmal als Ziel und als Quelle mit der höchsten Prio versehen. Dann habe ich in der Portfreigabe die Gegenstelle entfernt und den Map-Port ebenfalls. 3CX neu gestartet und "schon" ging es. Ich denke aber mal das ist hier bei mir ist einfach ein Sonderfall.
 

Anhänge

  • Firewall_3CX.png
    Firewall_3CX.png
    18,4 KB · Aufrufe: 13
  • Firewall_Quelle_Aktionen.png
    Firewall_Quelle_Aktionen.png
    20,3 KB · Aufrufe: 13
  • Firewall_Quelle_Qos.png
    Firewall_Quelle_Qos.png
    19,6 KB · Aufrufe: 13
  • Firewall_Quelle_Stationen.png
    Firewall_Quelle_Stationen.png
    28,9 KB · Aufrufe: 14
  • Firewall_Quelle_Dienste.png
    Firewall_Quelle_Dienste.png
    26,3 KB · Aufrufe: 14
  • Firewall_Quelle_Allgemein.png
    Firewall_Quelle_Allgemein.png
    26,6 KB · Aufrufe: 13
  • Like
Reaktionen: fxbastler
Da ich nicht alle Bilder anhängen konnte hier der Rest.
 

Anhänge

  • Firewall_Ziel_Aktionen.png
    Firewall_Ziel_Aktionen.png
    20,1 KB · Aufrufe: 11
  • Firewall_Ziel_Allgemein.png
    Firewall_Ziel_Allgemein.png
    25,7 KB · Aufrufe: 11
  • Firewall_Ziel_Dienste.png
    Firewall_Ziel_Dienste.png
    27,5 KB · Aufrufe: 9
  • Firewall_Ziel_Qos.png
    Firewall_Ziel_Qos.png
    19,6 KB · Aufrufe: 8
  • Firewall_Ziel_Stationen.png
    Firewall_Ziel_Stationen.png
    28,9 KB · Aufrufe: 8
  • Port-Forwarding.png
    Port-Forwarding.png
    22,1 KB · Aufrufe: 9
  • Firewall_Dienste.png
    Firewall_Dienste.png
    5,4 KB · Aufrufe: 10
  • Like
Reaktionen: fxbastler
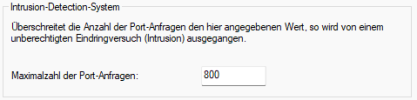
Hi, meine Erfahrung zeigt, dass bei Lancom Geräten recht häufig das IDS anschlägt. Setze mal die Maximalanzahl der Ports hoch. Zum Beispiel auf 500, oder 750.

Firewall/QoS -> IDS

Grüße
 
  • Like
Reaktionen: MarcosV_3CX
Danke für den Tipp, aber das steht auch in der Anleitung drin, die ich im ersten Post erwähnt habe. IDS habe ich auf 800 gestellt. Außerdem scheint es weiterhin zu funktionieren.
 
@SHK - ich habe die gleiche Konstellation und mit deiner Hilfe habe ich es jetzt geschafft, dass der Firewall-Test sauber durchläuft

Kannst du mir noch die notwendigen Einstellungen mitteilen, damit Split-DNS beim Lancom funktiniert ? Ich habe zwar schon eine Reihe Anleitungen gefunden, aber bisher noch keinen Erfolg gehabt.

Bei uns wird intern bei nslookup die EXTERNE IP aufgelöst :-(
 
2 interne DNS (DC1 + DC2) (Windows Domäne) und Weiterleitung an den LANCOM, der dann als DNS nach außen dient

Ich habe im internen DNS schon eine Forward-Lookupzone mit dem FQDN eingerichtet gehabt, A-Eintrag auf die IP (ohne Hostnamen) - dasselbe habe ich auch schon als xxxxx_PBX.3cx.de eingerichtet gehabt - hier funktioniert nslookup auf xxxxxx_PBX.3cx.de intern auf die Interne IP des Servers

nur bei der Zone xxx.3cx.de klappt das nicht - es wird immer die Externe IP aufgelöst
 
  • Like
Reaktionen: MarcosV_3CX
Hi @catprotec freut mich das ich irgendwie helfen konnte.

Soweit klingt das richtig was du gemacht hast.
Hast du im LANCOM unter (DNS --> Allgemein --> Stations-Namen) die FQDN mit der internen IP-Adresse hinterlegt?
 

Anhänge

  • Screenshot 2025-07-29 120206.png
    Screenshot 2025-07-29 120206.png
    87,5 KB · Aufrufe: 7
Hi @SHK ja - genau so eingetragen

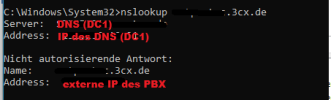
nslookup bringt unseren internen DNS (DC1) - Nicht autorisierende Antwort xxx.3cx.de - Adress: externe IP

ipconfig /flushdns habe ich auch schon gemacht - resolve-dnsname xxx.3cx.de bringt ebenfalls die externe IP

Ich weiß nicht so genau, was hier das Problem ist ??
 
Hat der DC auch die Splitt DNS drin ?
 
@Ben04 was genau meinst du damit ? - wie trage ich das bei einem WIN DNS ein ? - ich habe die Zone xxx.3cx.de mit einem A Hosteintrag auf die interne IP
 
@Ben04 - ja - genau so habe ich es gemacht "ich habe die Zone xxx.3cx.de mit einem A Hosteintrag auf die interne IP"
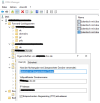
1753784734810.png
trotzdem Antwort bei nslookup:
1753784894924.png
Interessehalber habe ich das für xxx_PBX.3cx.de ebenfalls gemacht (Forward-Lookupzone - genau gleich, A auf interne IP PBX)

hier bekomme ich bei nslookup auch die interne IP des PBX zurück ???
 
Hast du die Firewall bei Lancom eingestellt? Dass die auf die interne IP geht? Das ist vielleicht noch ein Punkt, der mir gerade einfällt
 

Statistik des Forums

Themen
44.754
Beiträge
233.661
Mitglieder
78.497
Neuestes Mitglied
Support IDMC