Ja, aber da ist doch meiner Meinung nach das Problem... Der PC ist nicht im lokalen Netz, er ist extern. Seine primäre Adresse ist die des Heimnetzes. Das er via VPN eine Adresse des Netzes der 3CX-TK hat, dürfte den 3CX-Client nicht interessieren. Denn vermutlich wird ja nur der Verkehr ins Firmennetzwerk über den Tunnel geroutet und der Rest geht normal ins Internet, oder?extern zeigt es auf die öffentliche IP!
und genau das ist auch unsere Erwartung!Grundsätzlich kann ich aber sagen, dass die Situation, Softclient ohne VPN von Zuhause (über den 3CX Tunnel Port 5090) bei all unseren Kunden funktioniert! Und ich behaupte mal das 90% der Anlage weltweit wo es so genutzt wird genau die gleiche Situation haben!
Genau so ist es bei uns...und warum ich eigentlich das VPN als Faktor nicht als relevant sehe. Heimnetz ist Heimnetz, hat den Server nicht zu interessieren. Selbst wenn eine lokale IP vorhanden ist, welche theoretisch bedeuten würde, dass 2 Clients direkt miteinander kommunizieren könnten, ist das irreführend, da die trotzdem in vollkommen getrennten Netzen stehen könnten! (z.B. 192.168.0.1 bei mir zuhause und 192 168.0.1 bei dir zuhause....)Ja, aber da ist doch meiner Meinung nach das Problem... Der PC ist nicht im lokalen Netz, er ist extern. Seine primäre Adresse ist die des Heimnetzes. Das er via VPN eine Adresse des Netzes der 3CX-TK hat, dürfte den 3CX-Client nicht interessieren. Denn vermutlich wird ja nur der Verkehr ins Firmennetzwerk über den Tunnel geroutet und der Rest geht normal ins Internet, oder?
Begrüßungmail, ja. Aber über einen externen Weg, nein. Unser Server ist nur über VPN erreichbar.Wie habt Ihr denn den Client provisioniert? Über die Begrüßungsmail? Dann will der Client über den externen Weg laufen und deswegen klappt das auch nicht.
Unser Server ist nur über VPN erreichbar.
Genau so sehe ich das auch, weil:Wenn das nicht geht, habt ihr defintiv nen Bock in der Anlsage/Netzwerk oder Firewall und es sollte sich ein Fachman anschauen!
DAS KANN nicht funktionieren - wenn eine solche Konstellation vorhanden ist, weiß ja weder der Server noch der Client, auf welchen Weg er seine Pakete bringen soll....Selbst wenn eine lokale IP vorhanden ist, welche theoretisch bedeuten würde, dass 2 Clients direkt miteinander kommunizieren könnten, ist das irreführend, da die trotzdem in vollkommen getrennten Netzen stehen könnten! (z.B. 192.168.0.1 bei mir zuhause und 192 168.0.1 bei dir zuhause....)
Der Client über VPN spricht mit dem 3CX-Server.Tja interessant. Was passiert denn wenn du im 3CX Client das Sympol mit den drei Figuren anklickst. Dann zieht der Client die Adresse der 3CX und versucht ein WebMeeting aufzubauen. Ich bin immer noch der Meinung das er irgendwie etwas mit "out of office" durcheinander bringt, was aber deiner Aussage komplett wiederspricht. Du schreibst ja das die DNS Auflösung die IP der 3CX zurückgibt. Also Windows weiß wie es zur 3CX geht und der 3CX Cleint ja scheinbar (bedingt) auch, denn sonst würdest du die Meldung bekommen das er keine Verbindung zur PBX bekommt....Hallo Tommy,
1. danke für dein "reinhängen".
2. bekommt ihr keiner "Schelte"
weiter...
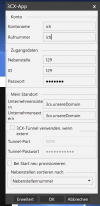
Ich hab das mal getan, wie gewollt.
Bild von der Konfig.
Client-Software neu gestartet, leider kein Erfolg.
3cx.unsereDomain wird über den VPN vom DNS-Server (intern) aufgelöst
Client: Ping wird ausgeführt für 3cx.unsereDomain [172.20.19.1] mit 32 Bytes Daten:
Antwort von 172.20.19.1: Bytes=32 Zeit=50ms TTL=126
Hintergund der beiden DNS-Einträge ist, wir wollen den ganzen Traffic intern haben, keinen öffentl. Zugang,
Noch weitere Ideen?
Nachtrag, ich brauche auch kein internes Telefon anrufen, es geht auch nicht die ECHO-Funktion "*888", was bestimmt das gleiche Problem ist.
Beste Grüße
Stefan
"sinngemäß: auch wenn Server und Client die gleiche lokale IP haben,"
Nein ich meinte im gleichen Netzwerk, gleiche IP's gibt es nicht, die mehfrach vergeben sind."das wäre ja total irre![]()
Schreibfehler beim Subnetz der 3CX?3cx-server:
IPv4-Adresse . . . . . . . . . . : 172.20.19.1
Subnetzmaske . . . . . . . . . . : 255.255.255.0
Standardgateway . . . . . . . . . : 172.20.19.254
DNS-Server . . . . . . . . . . . : 172.20.19.254
172.20.19.254 = VLAN-Interface am securityGateway
Client LAN-Interface:
IPv4-Adresse . . . . . . . . . . : 10.1.9.10
Subnetzmaske . . . . . . . . . . : 255.255.255.0
Standardgateway . . . . . . . . . : 10.1.9.1
DNS-Server . . . . . . . . . . . : 10.1.9.111
Client VPN-Interface:
IPv4-Adresse . . . . . . . . . . : 172.20.244.24(Bevorzugt)
Subnetzmaske . . . . . . . . . . : 255.255.255.255
Standardgateway . . . . . . . . . :
DNS-Server . . . . . . . . . . . : 172.20.0.1
172.20.0.1 = DC im FirmenNetz
alle DNS-Einträge werden aufgelöst, vom Client bei VPN-Verbindung
Client statische Routen, per Windows-IKEv2
Route print:
0.0.0.0 0.0.0.0 10.1.9.1 10.1.9.10 25
10.0.0.0 255.0.0.0 Auf Verbindung 172.20.244.24 26
172.16.0.0 255.240.0.0 Auf Verbindung 172.20.244.24 26
und weitere....
hier sieht man, dass 172.20.19.1 da mit enthalten ist
172.16.0.0/12 = 172.16.0.1 - 172.31.255.254
2005 gegründet, als VoIP noch eine aufstrebende Technologie war, hat sich 3CX seither zu einem globalen Marktführer im Bereich der Geschäftskommunikation entwickelt.