Teams SBC Status dauerhaft "inaktiv"

approxgmbh

Bronze Partner
Mitglied seit
30. Januar 2025
Beiträge
15
Hallo zusammen,

leider haben wir bei einem unserer Kunden ein Problem mit der Teams Integration.
Ich hoffe ihr könnt mir weiterhelfen.

Facts:
- 3cx Version: 20.0. Update 6 (Build 700 Beta)
- Lizenz: Enterprise 16SC
- Linux Server
- Teams FQDN: teams.KUNDE.de
- 3cx FQDN: KUNDE.on3cx.de
- Zertifikat ist von SSL.com
- Microsoft Lizenzen siehe unten

Wir haben die folgende Anleitung hergenommen:

Wir haben die Teams FQDN beim Kunden im Admin Portal angelegt, sowie einen A-Eintrag auf die Feste IP-Adresse der 3cx hinzugefügt.
Auflösung ist auch ok.

Was mit zum Nachdenken bringt, wenn ich die Adresse "teams.KUNDE.de" im Browser aufrufe, kommt eine Zertifkatswarnung, diese enthält das Zertifikat "KUNDE.on3cx.de" (Lets Encrypt), sollte hier nicht mein teams Zertifikat kommen?

Firewall Port 5062 ist freigegeben.

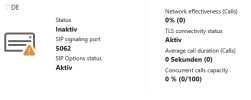
Das Wählplan sowie Nutzerskript sind auch erfolgreich, allerdings ist im Direct Routing nur "Inactive" im SBC zu sehen.

1748858371936.png
1748858400382.png
1748858495973.png

Ich tippe auf ein Problem mit dem Zertifikat, komme allerdings nicht auf die Lösung.

Würde mich über Hilfe freuen.

Grüße

Michael
 
Du solltest am besten auch der Anleitung folgend die du verlinkt hast. Der FQDN ist falsch.
 
  • Like
Reaktionen: MarcosV_3CX
Unter Schritt 2 ist doch die rede von "teams...." FQDN.
"(z. B. MS365-Domäne: contoso.com, Teams-FQDN kann sein: teams.contoso.com)."
Bin ich so blind? :)
 
Vor Schritt 1 hast du beachtet? Zertifikat ist in der 3cx hochgeladen?
 
Hallo,

habe das Zertifikat von SSL.com erworben, wie auch in der Anleitung.

Habe das Zertifikat inkl. Private Key unter Integrationen -> Teams stehen.
Hier erkennt er auch das richtige Datum.

Grüße

Michael
 
Hallo,

der Zertifikatsfehler auf dem Webserver Port ist normal, da ja an den Webserver das Lets Encrypt Zertifikat gebunden ist. Das neue Zertifikat wird ja für die Verbindung zu Teams benötigt.
Von welcher CA wurde das Zertifikat ausgestellt ?

Beste Grüße
 
  • Like
Reaktionen: MarcosV_3CX
Hallo,

ausgestellt von "SSL.com RSA SSL subCA"

CN = SSL.com RSA SSL subCA
O = SSL Corporation
L = Houston
S = Texas
C = US
Grüße
 
Hallo,

dann hast du eins über die falsche CA bestellt. So wie ich es im Kopf habe muss das Zertifikat als Root CA die DigiCert Global Root G2 haben. Ist ewig her das ich das mal testweise implementiert habe bei uns.

Im Microsoft Artikel steht dazu
  • Überprüfen Sie, ob die Zertifikatausstellungskette von der folgenden Stammzertifizierungsstelle stammt:
Der komplette Artikel:
 
  • Like
Reaktionen: MarcosV_3CX
Hi,
vielen Dank erstmal für die Info.
Lt. Microsoft in der Liste der Liste der eingeschlossenen Zertifizierungsstellenzertifikate, steht sogar das Root CA drin...
CN = SSL.com Root Certification Authority RSA
O = SSL Corporation
L = Houston
S = Texas
C = US

Hättet ihr sonst einen Tipp, welches Zertifkat zu empfehlen ist?
Laut Anleitung reicht ja mein "Basis SSL" Zertifikat...

Grüße

Michael
 
Ich bleibe dabei das Zertifikat SSL.com Root Certification Authority RSA ist nicht geeignet oder bzw. nicht mehr geeignet

Aus dem Artikel:
Für Direct Routing in Office 365 GCCH- und DoD-Umgebungen muss eine der folgenden Stammzertifizierungsstellen das Zertifikat generieren:
  • DigiCert Globale Stammzertifizierungsstelle
  • DigiCert High Assurance EV Root CA
 
Hi,
dann sollte man die Anleitung aber ändern :rolleyes:.

Ich denke, ich werde es mal mit einem DigiCert versuchen...

Ich halte euch auf dem laufenden.

Vielen Dank aber bis hier hin :)

Grüße

Michael
 
Ich bleibe dabei das Zertifikat SSL.com Root Certification Authority RSA ist nicht geeignet oder bzw. nicht mehr geeignet

Aus dem Artikel:
Für Direct Routing in Office 365 GCCH- und DoD-Umgebungen muss eine der folgenden Stammzertifizierungsstellen das Zertifikat generieren:
Es dürfte sich wohl kaum um eine US Regierungsumgebung handeln.
 
Nö, nicht wirklich :p
 
Zertifikatsdatei zeigt soweit keine Fehler an...
 
  • Like
Reaktionen: MarcosV_3CX
Hallo,

wir haben unser Zertifikat damals bei SSL Market gekauft für 14 Euro ausgestellt von Rapid SSL die Root CA von Rapid SSL ist DigiCert.
Leider kann ich nicht weiter unterstützen da wir aktuell keinen mehr haben der Teams DirectRouting nutzt.
 
  • Like
Reaktionen: MarcosV_3CX

Statistik des Forums

Themen
44.752
Beiträge
233.659
Mitglieder
78.496
Neuestes Mitglied
FS-CG