3CX als Abschlussprojekt IT-Systemelektroniker

makl91

New User
Mitglied seit
7. August 2021
Beiträge
15
Hallo stehe Aktuell in der Planung bzw. Durchführung meines Abschlussprojektes während meiner Ausbildung zum IT Systemelektroniker.
Da ich nicht wie jeder ein Server Client Projekt machen wollte habe ich mich für eine TK Anlage entschieden.

Da das Projekt fiktiv ist musste ich mir natürlich ein Szenario ausdenken welches grob zusammengefasst folgendes wäre:
Rechtsanwaltskanzlei XY eröffnet eine neue Kanzlei in dieser sollen dementsprechend Telefone verbaut werden. Jedes Büro soll ein Telefon erhalten. Im Eingangsbereich ebenfalls für die "Sekretärin". Zusätzlich soll eine SIP Sprechstelle/Türklingel installiert werden mit IP Kamera welche mit dem Telefon im Eingangsbereich verbunden ist.

Ursprünglich war geplant dies mit der Compact 4000 von Auerswald durchzuführen denn diese habe ich hier (dies klappt auch alles ohne Probleme lediglich reichen mir hier die VoIP Kanäle nicht welche maximal 12 sind)

Jedenfalls hab ich mich jetzt dazu entschieden das ganze mit der 3cx durchzuspielen.

Bevor ich zu Meinen Aktuellen Problemen komme (ich denke da kommen noch mehr) kurz meine Hardware die ich aktuell zur Verfügung habe

SIP Sprechstelle: Behnke SIP Serie 20
Telefone: COMfortel 3600 IP sowie 1200 IP
3CX für das fiktive Projekt auf nen normalen Standrechner (wird in der Dokumentation durch einen vernünftigen lokalen Server ersetzt)
Switch: Cisco Switch
Router: Fritz!Box 3490 (ich weiß Uralt)
Und wie erwähnt die Compact 4000

So nun zu meinen Problemen wo ich mich über eure Hilfe und Unterstützung freuen würde.

Wenn ich eine Nebenstelle hinzufüge wird mir diese nicht angezeigt im Reiter Nebenstellen. Aber vorhanden ist diese denn unter eingehende Regeln sehe ich Sie. Leider ist es mir so nicht möglich nochmal etwas an der Nebenstelle zu ändern. Hatte dieses Problem schonmal jemand?

Ein weiteres Problem COMfortel und 3CX passt jetzt nicht ganz so zusammen hab es aber dank des Forum hinzubekommen einzurichten und kann schonmal intern Telefonieren auf die 3cx App, jedoch funktioniert hier der Anruf nach draußen nicht.
Meine Vermutung ist es das es hier an der alten Fritzbox liegt Port 5060 bekomme ich hier nicht freigegeben so das ich hier 5064 nehmen musste welcher wohl laut easybell da als alternative genutzt werden kann. Eine Verbindung zum easybell SIP Trunk habe ich allerdings dennoch schlägt der 3cx Firewall Checker fehl beim SIP Port und fortlaufend dann auch bei den RDP Ports.

Sollte es wie ich Vermute an der Fritzbox liegen könntet ihr mir eine Alternative empfehlen bzw was für Router verwendet ihr für die 3cx.

Zusätzlich überlege ich noch eine Firewall zwischen den router und der 3cx zu schalten hier wäre ich ebenfalls über einen Vorschlag dankbar.

So ziemlich viel Text um diese Uhrzeit und wahrscheinlich habe ich sogar die Hälfte vergessen was evtl wichtige Informationen wären um mir zu Helfen. Werde diese dann ggf morgen vormittag ergänzen.

Liebe Grüße

PS: Achso ich arbeite das erste mal mit 3cx von daher seit gnädig falls ich offensichtlich doofe Fehler gemacht habe
 
  • Like
Reaktionen: KeWiener und JBK
So da ich noch keine Antwort erhalten habe gebe ich dennoch ein kurzes feedback.

Als ich heute früh die 3CX wieder hochgefahren habe war ich doch ziemlich erstaunt das plötzlich alles funktioniert. Ich kann intern telefonieren, kann raus telefonieren, die sip Sprechanlage funktioniert und übermittelt sogar ein bild an die comfortel 3600. Von insgesamt 5 angeschlossen telefonen funktionieren alle einwandfrei lediglich eins klingelt bei jeder Rufnummer von außen mit (den fehler hab ich allerdings noch nicht gefunden die Einstellungen passen eigentlich)

Könnt ihr mir vlt eine Produkt Empfehlung geben welcher Router optimal ist für die 3CX Anlage?
Dann gibt es noch das Thema Firewall, absolutes Kryptonit bei mir. Habe überlegt zwischen router und 3cx noch eine Firewall zu schalten. Gibt es da vlt auch eine Empfehlung mit welcher ihr Erfahrungen habt.

Liebe Grüße
 
Bzgl der Nbst. die klingelt obwohl sie es nicht soll:

Sende Scrrenshots von deinen Regeln
und SIptrunk Einstellungen ( bitte Zugangsdaten unkenntlich machen :D )
 
  • Like
Reaktionen: fxbastler
Hallo makl91,

ich schließe mit Patrick an: Screenshots vom SIP Trunk, den DID, wenn verändert auch die Caller ID Einstellungen, die Inbound Regeln und zuletzt noch die DID Einstellungen der problematischen NSt. und evtl. vorhandenen Signalisierungsgruppen um das klären zu können. Alles hinreichend anonymisiert bitte.

Wegen dem Router (Firewall): einer reicht, wenn möglich der 'richtige'. Vergiss die Fritte und die Idee einer 'weiteren Firewall' dahinter / dazwischen. Was ist der 'Richtige'? Frag drei Spezialisten und du bekommst mind. 6 Antworten.

Aber: wenn das für dich Kryptonit ist dann ist das zeitlebens ein Problem so lange du dich nicht ausreichend damit beschäftigst. Netzwerke stehen und fallen mit Routern (oder Gateways inkl. Firewall). In meiner Ausbildung ist das einer der langfristig wesentlichsten Punkte über die Jahre hinweg: Netzwerke und deren Aufbau. Erkläre ich künftigen IT Admins und selbst meinen Kollegen gefühlt jeden Monat neu. VOIP bzw. SIP Telefonie ist ein Netzwerk. Eine derartige Telefonanlage ist im Grunde genommen ein Switch mit div. Extras.

Verstehst du Netzwerke dann verstehst du u.a. auch Telefonie.

Zurück zu dem Router: wir sind seit geraumer Zeit auf dem pfSense Trip. Früher auf einer APU, aktuell oft auf einer IPU445 oder virtualisiert. Akzeptabel wäre noch openWRT (sehr viel einfacher, Hardware ist billiger und doch sehr mächtig und modular), Mikrotik (in gew. Grenzen sehr vielseitig, Hardware sehr günstig, umflashen auf openWRT oft möglich), opnSense (mächtig und modular wie pfSense) oder z.B. untangle . Hardware Geräte wie z.B. Lancom oder Bintec-Elmeg kosten gemessen an Leistung / Langlebigkeit / Unterstützung über die Zeit hinweg imho zu viel Geld. Ebenso die div. sonst. Software Firewalls / Appliances (Sophos, Watchguard, Cisco, Juniper, Fortinet, Zyxel, SonicWall, Meraki u.a.) die oft nur einen zweifelhaften gedachten 'Mehrwert' statt Funktion auf Grund einfacher Bedienung bieten. Palo Alto ist mal aussen vor, andere Kategorie, jeden Cent wert wenn man will. AVM steht mit seinen Produkten hier überhaupt nicht erst auf der Liste.
 
Zuletzt bearbeitet:
Vielen dank für die Antworten, das mit den Screenshots werde ich nachholen morgen bzw übermorgen. (muss die Anlage erst wieder aufbauen da ich sie woche für woche von mein Arbeitsplatz wieder mit nach hause nehme und ebenfalls daran zu arbeiten)

So erschlagen vom Router Firewall Thema habe ich eben mal das Netz durchforstet und mich zu jeder belesen.
Opnsense finde ich hier für mein Projekt am interessantesten. Fehlt nur die passende Hardware dazu die ich mal eben bestellen kann. Zu Teuer sollte die Hardware hier nicht sein da ich das den fiktiven Kunden ja auch verkaufen muss (Kanzlei mit 5 - 8 Mitarbeiter). Parallel dazu darf ich auch das Firmennetzwerk nicht vergessen welches bereits vorhanden ist an den ich die tk anlage lediglich anschließe. Hierbei bin ich aber flexibel und habe dort einige dinge noch nicht zu ende gedacht da dies ja nur beiläufig zu meinem projekt gehört.

Wenn ich das richtig verstanden habe muss ich aber dennoch vor opnsense ein modem bzw ein weiteren router schalten da opnsense nicht dsl fähig ist. Werd mich hierzu aber nochmal genauer belesen.

Habe ja noch bis Oktober Zeit
 
Wir werden bis auf nicht absehbare Sicht pfSense und nicht opnSense einsetzen. Insbes. auch bei Neuinstallationen. Hat sich bewährt. Zudem: unser Lieblingpaket pfblockerng gibt es nur für die pfSense. Alternativ für kleines Geld halt Mikrotik (hEX) mit original Firmware oder umgeflasht auf openWRT (da gibt es auch die eingeschränkte Möglichkeit adblocker Listen zu ziehen und zu blocken). Ja, ein VDSL Modem wird in jedem Fall gebraucht. Bewährt haben sich Draytek Vigor 165 oder 167 oder Zyxel VMG1312-B30a (max. 100 MBit).

Meine dringende Empfehlung: trenne die Netzwerke voneinander, wenn geht komplett physisch, notfalls per VLAN direkt auf den Switchen (und nicht nur am Telefon). Das Telefon Netzwerk bekomt so ein eigenes Netzsegment, der Router trennt das. Dazu nur einige wenige offene Ports für das Telefonnetz. Keins der Telefone muss von sich aus in's Internet und auch nicht (oder nur sehr eingeschränkt) in das normale LAN. Es reicht zu wenn die Telefonanlage restriktiv in's Internet kommt und von da über einige wenige Ports erreichbar ist.
 
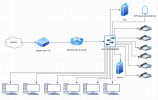
bezüglich der Hardware habe ich mal grob zusammen gebastelt wie ich es mir jetzt vorstelle, ist im prinzip genauso wie ich es jetzt bereits aufgebaut habe lediglich die Fritz!Box wurde durch das Modem und dem Router ersetzt. Auf dem Switch wollte ich dann mit VLAN arbeiten um die Netze voneinander zu trennen. Alternativ könnte man in die Clients eine 2. Netzwerkkarte einbauen um von dort aus die Telefone anzuschließen, wäre wahrscheinlich die bessere Variante.

2 Switche zu verwenden für je 1x TK Anlage und je 1x für die Clients und diese Switche dann voneinander Trennen (VLAN etc)?
 

Anhänge

  • TK-Anlage.PNG
    TK-Anlage.PNG
    90,2 KB · Aufrufe: 22
Definitiv keine zweite NIC in die Clients einbauen. Die ziehen dir die Ohren lang wenn du mit so einem Vorschlag kommst ;)

Zwei getrennte Switche ist gut (dein Bild gibt das nicht her). Dann braucht es auch kein VLAN. Am Router dafür zwei Ausgänge benutzen. Jeder Ausgang ein eigenes Subnetz mit Regeln dazwischen was wohin passieren darf und was nicht.
 
Definitiv keine zweite NIC in die Clients einbauen. Die ziehen dir die Ohren lang wenn du mit so einem Vorschlag kommst ;)
Schön das wir das während der Ausbildung immer so gemacht haben

Okay dann werde ich hier die 2 Switch Variante nehmen, da die Server/Client Sache nicht bestandteil des Projektes ist und erst Später Installiert wird kann ich auf dem Router hierfür bereits alles vorkonfigurieren.

So dann werde ich mal bestellen damit ich das ganze konstrukt testen kann.
 
Nachfrage: was bestellst du?
 
Draytek vigor 165 und die mikrotek hex s, den ganzen rest habe ich da
 
  • Like
Reaktionen: fxbastler
Und das Backup Konzept nicht vergessen. :)
 
Oh je damit hab ich mich auch noch null beschäftigt
 
Thema Backup einer 3CX hängt immer von der Umgebung ab.

In kleineren Umgebungen reicht es oft das Autobackup zu aktivieren (wir stellen dann ein: tägliches Backup früh morgens, 15 Tage rotieren) und nach erfolgten Änderungen holen wir ein Backup zu uns. Was man im schlimmsten Fall verliert: die Anruflisten und persönliche Änderungen an den Nebenstellen.

In mittleren bis größeren Umgebungen ist es vorteilhaft ein tägliches Backup auf eine SMB Freigabe (falls nicht vorhanden auf ein SFTP Ziel) zu erzeugen.
 
Danke für den Hinweis mit dem Backup, da es in meinen Projekt ja doch um ein kleines Unternehmen geht reicht hier autobackup Variante denke ich alles andere wäre meiner Meinung zu übertrieben für zu wenig Wichtigkeit der Daten.

Eine Frage hätte ich zur Hardware hätte ich erstmal noch. Der 3CX Server auf Welcher Hardware Installieren. Meine Idee war hier einen Mini Server zu verwenden da die Anforderungen ja nicht so hoch sind von der 3cx. Oft gibt es hier ja Lüfterlose mini server aber taugen diese überhaupt etwas für den dauerhaften Betrieb.

Zum Thema mikrotik hex s, lese mich gerade ein was das gerät kann und muss sagen für das geld ein echt mächtiger router freue mich schon am Wochenende ihn endlich auszuprobieren :)
 
3CX Installation: entweder vollvirtualisiert (auf einem schon vorhandenem Virtualisierungshost), auf einem Intel NUC (NUC8i3BEH oder NUC7PJYHN oder NUC7CJYHN mit 4 GB RAM und einer 120er SSD) oder z.B. einer IPU445 (dann lüfterlos, nur eine NIC benutzen). Damit haben wir die besten Langzeiterfahrungen gemacht. Ein Raspi 4 wäre denkbar, ich mag die aber nur als SBC einsetzen. Es gibt einige ganz wenige Dinge die bei einer ARM 3CX nicht funktionieren.

Meine Empfehlung: lösche die gesamte Grundkonfiguration des Mikrotik, benutze keine Assistenten, stell alles manuell ein. Gibt genug Anleitungen dafür. Wenn dir der Mikrotik bzw. das Router OS nicht zusagt oder nicht reicht dann flashe openWRT drauf (RouterOS Lizenz vorher sichern falls man zurück will). Das geht wunderbar und da geht dann noch einiges mehr.
 
So kurzes Update zu meinem Projekt
Draytek vigor 165 funktioniert top macht genau das was es soll.

Aber der mikrotik hex s macht absolut nicht das was er soll. Komme nichtmal dazu ihn zu konfigurieren da das Gerät sich sobald ich etwas ändere sofort aufhängt und dann gar nichts mehr macht. Er ist dann auch nicht mehr über die IP Adresse erreichbar was dann dazu führt das ich ihn jedesmal reseten muss (dieses Verfahren hätte man auch einfacher halten können). Nach 4 Versuchen hatte ich dann schlechte Laune und hab es für heute gelassen.
Also entweder ich bin zu unfähig oder das Gerät ist ein Montags Gerät. Kann so ja nichtmal die Lizenz Sichern um ggf. Auf opneWRT umzusteigen wenn sich das Gerät sofort aufhängt

Und danke für die Hilfe mit dem Server ich Plane es mit der IPU445
 
Tip: benutze nicht das Webinterface des hEX S sondern winbox. Das Gerät lässt sich mit mehreren Möglichkeiten zurücksetzen. Der lässt sich auch immer mit winbox über die MAC an Statt der IP konfigurieren. Das funktioniert standardmäßig wenigstens an ether2-5. Einfach auf die MAC des gefundenen Gerätes klicken, dann wandert die oben in 'connect to' rein. Das ist sehr hilfreich bei IP- oder anderen wesentlichen Änderungen. Die Lizenz bekommt man nur mit winbox gesichert. Ansonsten zu Anfang auch mal hier durcharbeiten.

Wenn's gar nicht klappen will oder dir nicht gefällt geht's evtl. mit openWRT weiter.

pfSense (oder opnSense) machen dir das Leben auch nicht unbedingt einfacher. Man muss schon wissen was man tut. Das wie kriegt man raus.
 
Zuletzt bearbeitet:
Winbox hab ich vorhin nur kurz angetestet werde ich aber morgen nochmal probieren. Winbox hat leider kein Gerät gefunden gehabt egal welches ether ich benutzt habe.
 
Reset, Neustart, Winbox, kill em.
 

Statistik des Forums

Themen
44.771
Beiträge
233.694
Mitglieder
78.502
Neuestes Mitglied
Hasepups