3CX auf Debian 10 > cifs-utils?

Jörg Giencke

Free User
Basic Certified
Mitglied seit
6. August 2021
Beiträge
60
Moin,

ich habe gerade eine 3CX Installation von einem Raspberry Pi auf einen NUC übertragen (3CX Debian ISO) und das hat auch wunderbar geklappt.

Leider fehlen in den Paketquellen von 3CX wesentliche Dinge. Zum Beispiel cifs-utils, das ich brauche, um Verzeichnisse auf einer Synology zu mounten, damit Backups dahin gesichert werden können.

Wie komme ich da ran?

Danke
Jörg
 
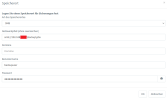
Warum nicht per smb? Funktioniert hier völlig problemlos.
 
  • Like
Reaktionen: MarcosV__3CX
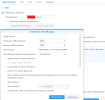
Unter Backup --> Speicherort. Funktioniert einwandfrei.
 
  • Like
Reaktionen: MarcosV__3CX
Stimmt, das ginge. Wenn man sich denn mit den Anmeldedaten, die mit einem CIFS-Mount bisher tadellos funktioniert haben, anmelden könnte. Kann man aber nicht (Fehlermeldung: Anmeldeinformationen ungültig). Letztere sind aber definitiv richtig.

Es kommt mir vor als wenn 3CX da sein eigenes 'SMB-Süppchen' kocht, das der Synology nicht gefällt. Die Fehlermeldung muss ja nicht den Tatsachen entsprechen. Es kann ja genauso gut sein, dass die 3CX den Grund der Ablehnung falsch interpretiert.
 
Ich hab's genau so hier laufen. Kann das morgen mal nachgucken.
 
  • Like
Reaktionen: Jörg Giencke
Das wäre ausgesprochen nett. Danke!
 
1667416151406.png
1667416254783.png
 
Hallo @Jörg Giencke

Ich gebe auch zu bedenken wenn man Pakete nach installiert man den Support von 3CX verliert hier nachzulesen.

Beste Grüße
 
  • Like
Reaktionen: MarcosV__3CX
Ich gebe auch zu bedenken wenn man Pakete nach installiert man den Support von 3CX verliert hier nachzulesen.
Aus diesem Grund hat 3CX bei den Debian Installationen (beginnend 03/2022, leider ohne Vorankündigung) mit der Installation des Update 3 final der v18 und auch in den während der Installation live nachgeladenen Skripten die sources.list drastisch reduziert. Darin befinden sich aktuell nur noch 3 Einträge auf 3CX Repository Server. Dieser Zustand wird auch mit jedem Update wiederhergestellt. Damit sind nur noch die von 3CX unterstützten Pakete in den jeweils unterstützten Versionen installier- und aktualisierbar. Da gab es damals reichlich Diskussionen darüber. Ausnahmen (z.B. Monitoring Clients) bestätigen diese Regel.
 
Hallo

Das war genau die Hilfe, die ich brauchte. Ich hatte den Pfad - wie bei Linux (3CX, Synology) üblich - mit Forward Slashes angegeben. Dann habe ich die Backslashes in obigem Pfad gesehen und habe das probiert: Bingo!

Das soll jetzt einer verstehen. Aber man hat ja sonst nix zu tun.
 
Ähnliche Baustelle: Ich wollte den Zabbix Agent installieren und hab die Repo heruntergeladen und installiert. Alles schick. Allerdings scheitert die Installation an einer fehlenden Abhängigkeit

Bash:
Die folgenden Pakete haben unerfüllte Abhängigkeiten:
 zabbix-agent : Hängt ab von: libmodbus5 (>= 3.0.2) ist aber nicht installierbar
E: Probleme können nicht korrigiert werden, Sie haben zurückgehaltene defekte Pakete.

Es kann doch wohl nicht sein, dass man seine eigene Telefonanlage nicht mit Standardtools überwachen kann?
Alles was du extra installierst ist unsupportet... Das ist aus Gründen nicht gewünscht da irgendwas zu installieren.
 
Ich hatte in dem Thread im engl. Forum glaub irgendwo gelesen, dass 3CX für sich und / oder seine Hosting Partner Prometheus bevorzugt und auch 'erlaubt'. Ich habe aber noch nicht gesucht, ob diese Pakete auch in diesen Repos angeboten werden. Im originalen engl. Thread wird auch darauf eingegangen: klar kann man Monitoring Agents installieren, ohne geht nicht.

Wir nutzen auch ausschließlich Zabbix. So ähnlich installieren wir die zabbix2 Agents auf einer 3CX, ein Beispiel:

Bash:
#!/bin/bash
#
# installation zabbix 6 auf debian 10.x x64  (debian buster, Stand 07/2022, apache 2.4, php 7.4)

_zabbixserver=zabserver.meinedomain.de                          # die IP eines zabbix Server für den Agent
_zabbixpskident=pbx.meine3cx-installation.de                    # der ident ggb. dem Zabbix Server
_zabbixpsk=0123456789abcdef0123456789abcdef                     # der geheime psk

_ownip=$(ip route get 1 | sed -n 's/^.*src \([0-9.]*\) .*$/\1/p')
_hostname=$(hostname -f)
_domain=$(sed  "s/^[^.]*\.//g" <<< $_fqdn)

# schalte prinzipiell IPv6 aus ...
perl -i -pe 's/^#?\s*net.ipv6.conf.all.disable_ipv6.*$//igs' /etc/sysctl.conf
echo "net.ipv6.conf.all.disable_ipv6 = 1" >> /etc/sysctl.conf
sysctl -p

# passe die sources.list an, erweitere um das originale Debian
perl -i -pe "s/^(.*debian\.org.*)$//igs" /etc/apt/sources.list
cat << EOF >> /etc/apt/sources.list
deb http://deb.debian.org/debian/ buster main
deb-src http://deb.debian.org/debian/ buster main
deb http://deb.debian.org/debian/ buster-updates main
deb-src http://deb.debian.org/debian/ buster-updates main
deb http://security.debian.org/debian-security buster/updates main
deb-src http://security.debian.org/debian-security buster/updates main
EOF
apt -y update

apt -y install lynx wget sudo

# hole mir das akt. release vom zabbix x.0 debian package, den kompletten Pfad und den akt. Namen des Packages
_debmain=$(cat /etc/debian_version  | sed "s/^\(..\).*/\1/")
_pathcore=$(lynx -listonly -nonumbers -dump https://repo.zabbix.com/zabbix |grep .0 | tail -n 1)
_pathcore=$(lynx -listonly -nonumbers -dump $_pathcore/debian/pool/main/z/zabbix-release | grep debian${_debmain}_all | tail -n 1)
# _pathcore=$(lynx -listonly -nonumbers -dump https://repo.zabbix.com/zabbix/4.4/debian/pool/main/z/zabbix-release | grep buster_all)
[[ $_pathcore =~ (zabbix-release_.*\.deb) ]] && _filecore=${BASH_REMATCH[1]}

wget $_pathcore
dpkg -i $_filecore
apt update
apt -y install zabbix-agent2

_sudoersattr=$(stat -c "%a" /etc/sudoers)
chmod +w /etc/sudoers
echo "zabbix ALL=(ALL) NOPASSWD:/usr/sbin/smartctl" >> /etc/sudoers
chmod $_sudoersattr /etc/sudoers

# nano /etc/zabbix/zabbix_agentd.conf
sed -i "s|^SourceIP.*$|SourceIP=$_ownip|ig"  /etc/zabbix/zabbix_agent2.conf
sed -i "s|^Server[ =].*$|Server=$_zabbixserver|ig"  /etc/zabbix/zabbix_agent2.conf      # auch bei aktiven Checks notwendig ...
# sed -i "s|^ListenIP.*$|ListenIP=$_ownip|ig"  /etc/zabbix/zabbix_agent2.conf           # nur aktive checks!
sed -i "s|^ServerActive.*$|ServerActive=$_zabbixserver|ig"  /etc/zabbix/zabbix_agent2.conf
sed -i "s|^Hostname.*$|Hostname=$_hostname|ig"  /etc/zabbix/zabbix_agent2.conf
sed -i "s|^[# ]*TLSConnect.*$|TLSConnect=psk|ig"  /etc/zabbix/zabbix_agent2.conf
sed -i "s|^[# ]*TLSAccept.*$|TLSAccept=psk|ig"  /etc/zabbix/zabbix_agent2.conf
sed -i "s|^[# ]*TLSPSKIdentity.*$|TLSPSKIdentity=$_hostname|ig"  /etc/zabbix/zabbix_agent2.conf
sed -i "s|^[# ]*TLSPSKFile.*$|TLSPSKFile=/etc/zabbix/agentd.psk|ig"  /etc/zabbix/zabbix_agent2.conf
echo $_zabbixpsk > /etc/zabbix/agentd.psk
systemctl enable zabbix-agent2
systemctl stop zabbix-agent2
systemctl start zabbix-agent2
 
Danke für die Antwort.

Und die zusätzlichen Paketquellen 'beißen' sich nicht mit denen von 3CX?
 
Bisher: nein.

Was weiter oben noch fehlt: es muss für passive Clients noch eine persistente Firewall Ausnahme in der Datei /etc/nftables.conf getroffen werden.
 
leider kenne ich mich mit nftables noch nicht so gut aus. Hat jemand eine für Zabbix angepasste config?
 
Hallo,
leider kenne ich mich mit nftables noch nicht so gut aus. Hat jemand eine für Zabbix angepasste config?
Viele Wege führen da zum Ziel. Wir haben dafür bis heute keinen Automatismus gebaut.

Wir ändern das nach wie vor manuell in der Datei /etc/nftables.conf wenn es dauerhaft bleiben soll. Wir kontrollieren die Datei bzgl. der dort schon vorhandenen Einträge. Wenn wir z.B. Ports bei der Installation umlegen, dann passiert es leider oft genug, dass diese dort nicht richtig hinterlegt sind. Wir korrigieren das bei den 3CX Einträgen und fügen dort einfach die verwendeten Zabbix Ports (gar gleich in der Zeile der 3CX TCP Ports) hinzu.
 
Hallo Ihr lieben 3cx´ler!

Ich möchte dieses Thema nochmals hoch holen, da das Eingangsthema nicht wie erwartet gelöst wurde. Für den TE war wohl das Backupthema über eine einfachere Lösung zu beheben. So weit, so gut.

Meine Thematik hängt hier aber auch mit dem mounten einer Freigabe auf einem anderen Server zusammen. (Ein Netzlaufwerk herstellen -> Puh eigentlich nicht wirklich schwierig..... Mein erstes Netzlaufwerk habe ich 1991 auf einem Novell Server eingebunden)

Kurzer Hintergrund: Über den CFD möchte ich eine Mail versenden und als Anhang ein PDF, welches auf einer QNAP liegt, anfügen. Konkret geht es hier um einen erneuten automatisierten Rechnungsversand (das ist das PDF) zu einer Onlineshop Bestellung (nach Eingabe der Shop-Order-Nr und der Kunden PLZ). Es funktioniert auch alles soweit, jedoch komme ich leider nicht an die PDF-Dateien, weil sie eben nicht auf der 3CX Linux Kiste liegen und das mounten auf Grund der fehlenden cifs-utils anscheinend und soweit ich das beurteilen kann, nicht funktioniert. Die PDFs auf den 3CX zu "syncen" ist keine Option!

Meine Linux-Kenntnisse sind eher rudimentär ausgeprägt. Seit mittlerweile 7 Stunden wird hier Try&Error angewendet und viel gelesen. Leider habe ich das Passende noch nicht gefunden

Daher folgende Fragen:
1. Hat schonmal jemand die cifs-utils nachinstalliert bekommen?
2. Kennt jemand noch einen anderen Weg um auf dem 3CX Linux Server auf eine (Linux-) Freigabe zu kommen?
3. In der /etc/fstab hage ich Folgendes angefügt:
//192.168.3.x/share/xxxx/xxxx /media/pdf cifs credentials=/home/.smb,rw,uid=YYYYYY,gid=ZZZZZZ,noperm 0 0
(x,Y,Z haben natürlich richtige Werte ;-) -> Soll ich diesen Weg weiter verfolgen.
4. Anderer Weg: Den 3CX User "phonesystem" kenne ich schon und sollte diesen als Benutzer der gewünschten Freigabe auch auf der QNAP hinzufügen - Das Passwort für den Benutzer ist mir nicht bekannt. Oder ist das das gleiche PW wie für den root ? Wohl eher nicht?!? Irgendwo habe ich gelesen, dass man das Passwort auch aus einer Sicherungsdatei (XML im ZIP) auslesen kann. Soll ich diesen Weg weiter verfolgen?

Ich bin mit meinem "Latein" ziemlich am Ende und für jeden sachdienlichen Hinweis äußerst dankbar.

Mit den allerbesten Grüßen von Bodensee

Michael

ProduktProfessional Jahreslizenz OnPromise
Versionsnummer18.0 (Build 312)
Sind noch irgendwelche weiteren Infos von mir hilfreich? Jederzeit gerne.....
 

Statistik des Forums

Themen
44.766
Beiträge
233.685
Mitglieder
78.501
Neuestes Mitglied
Erich Gasser