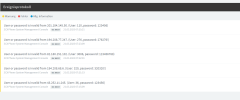
Login Versuche!

Dafür ist deine Firewall vor der 3cx zuständig.
Hallo!

Ich hätte auf jeden Fall Interesse dran. Wie gesag für uns sehr schwer das zu erklären bei Kunden die "genauer" auf Ihre Anlagenlogs schauen.
LG
Elisabeth
 
Hallo!

Ich hätte auf jeden Fall Interesse dran. Wie gesag für uns sehr schwer das zu erklären bei Kunden die "genauer" auf Ihre Anlagenlogs schauen.
LG
Elisabeth
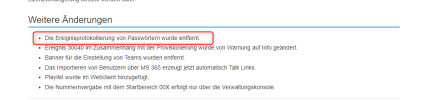
Ist mit dem Update 7 wieder weg das Log...
 
Danke für den Hinweis auf die Verbesserung, habe gleich mal dafür abgestimmt.

Es mag sein, dass die das wieder aus dem Log entfernen aber man konnte sich auch schon früher über die E-Mail Benachrichtigungen eine Mail bei einem fehlerhaften Login senden lassen. Meiner Meinung nach löst das nicht das Grundproblem, denn der nginx default_server sollte eigentlich bei jeder nginx Implementierung aktiviert und auf return 444 konfiguriert werden. Das ist eines der erste Dinge die ich bei einem neuen Webserver mache, speziell wenn er von Außen erreichbar ist.

Wie auch immer, im Anhang findet ihr eine kurze Anleitung. Über eine Rückmeldung dazu würde ich mich sehr freuen.
 

Anhänge

  • Like
Reaktionen: Flex
Bitte Änderungen am 3CX System mit Vorsicht genießen. Davon ab sind die nach einem Update wieder weg.
 
  • Like
Reaktionen: ThomasD_3CX
Danke für den Hinweis auf die Verbesserung, habe gleich mal dafür abgestimmt.

Es mag sein, dass die das wieder aus dem Log entfernen aber man konnte sich auch schon früher über die E-Mail Benachrichtigungen eine Mail bei einem fehlerhaften Login senden lassen. Meiner Meinung nach löst das nicht das Grundproblem, denn der nginx default_server sollte eigentlich bei jeder nginx Implementierung aktiviert und auf return 444 konfiguriert werden. Das ist eines der erste Dinge die ich bei einem neuen Webserver mache, speziell wenn er von Außen erreichbar ist.

Wie auch immer, im Anhang findet ihr eine kurze Anleitung. Über eine Rückmeldung dazu würde ich mich sehr freuen.
Ich hatte exakt das gleiche Problem. Zig Angriffsversuche in der Stunde. Mit dieser Anleitung sofort keine Angriffe mehr. Einfach Top. Vielen Dank hierfür. Noch eine Frage. Wenn man jetzt ein Update macht, werden die Änderungen in der default und nginx.conf überschrieben. Muss man den Symlink auch wieder anlegen oder bleibt der erhalten?
 
Muss man den Symlink auch wieder anlegen oder bleibt der erhalten?
Laut unserer Erfahrung - bisher - verschwinden solche Eigenbauten nach kurzer Zeit wieder. Manchmal nach einem kleinen, manchmal nach einem großen Update, manche auch mit einem Neustart (das o.g. wohl eher nicht). Soclhe Eigenmächtigkeiten werden auch nicht mit gesichert. Daher automatisieren wir die für uns notwendig erhaltenswerten Dinge.

Wir haben o.g. Problem anders gelöst, Wir haben soweit möglich grundsätzlich Reverse Proxies davor. Die machen das gleiche: nur korrekt gestellte Anfragen mit SNI kommen (eventuell) zur 3CX. Damit muss die 3CX Konfiguration nicht umgebogen und kontrolliert werden.
 
Danke für die Einschätzung. Mit einem Reverseproxi über die Sophos UTM wollte ich das auch lösen. Ich verwende jedoch einen anderen FQDN (voice.meinedomain.de) als der von 3CX bei der Installation vorgegebene xxx.my3cx.de. Im Nachhinein kann man den FQDN leider nicht mehr ändern und wie ich das in Erinnerung habe kann man bei der Installation auch nicht voice.meinedomain.de verwenden, man muss den xxx.my3cx.de nehmen.

Da kam somit nur die hier genannte Lösung für mich in Frage.
 
Im Nachhinein kann man den FQDN leider nicht mehr ändern und wie ich das in Erinnerung habe kann man bei der Installation auch nicht voice.meinedomain.de verwenden, man muss den xxx.my3cx.de nehmen.
Das kommt auf die Lizenz an. Ab einer 3CX Pro geht das jederzeit und immer wieder:
ein Backup der 3CX ohne FQDN erstellen, im Verwaltungsportal den FQDN von der Lizenz trennen, die 3CX zurücksetzen, die 3CX mit dem vorher erstellten Backup wiederherstellen, den neuen FQDN festlegen, die 3CX weiter einrichten und gut ist. Das ist wie immer, wie üblich, wie dokumentiert.

Meine grundsätzliche Empfehlung auf Grund Erfahrung: immer den 3CX FQDN verwenden, durchgängig. Auch wenn das ein *.my3cx.de sein sollte. Das bekommt man auch mit einem vorgelagerten 3CX Reverse Proxy geregelt.
 
Ich verwende momentan die Free-Lizenz, vermutlich liegt es daran, dass man den FQDN nicht ändern kann.

Also die Empfehlung wäre, beim "meinname.my3cx.de" FQDN zu bleiben und für diesen einen Reverse Proxy erstellen?
 
@avraammich_3CX
Ich bin verzweifelt auf der Suche nach den log files für die fehlgeschlagenen Logins. Eigentlich sollten die in der 3cxManagementConsole.log im Verzeichnis /var/lib/3cxpbx/Instance1/Data/Logs sein. Bei mir werden dort aber nur erfolgreiche Logins angezeigt aber die Fehlgeschlagenen nicht. Wo werden die den protokoliert?
 
Dashboard > Ereignisse. Hier sind die SIP Anmeldungen und auch die fehlerhaften Versuche protokolliert. Prüfen ob kein Filter gesetzt ist.
 
Ja, da erscheint alles, nur in den Log Datei sind zwar 3 Tage logs mit validen logins, es tauscht aber nicht einmal das Wort "invalid" in den logs auf.
 

Anhänge

  • 3cx.png
    3cx.png
    97,3 KB · Aufrufe: 4
Ach so, also im Ereignisprotokoll wie im angehängten Foto zu sehen sind die Einträge vorhanden, nur in den Logdateien nicht?
 
Ja, deshalb meine Frage wo das hin gespeichert wird ^^
Eigentlich sollte das doch in der 3cxManagementConsole.log stehen, da ist blos nix
 
Hi @Puma7,

Generiere Support Daten der Anlage in der ZIP Datei befindet sich eine Datei "eventlog.csv"
 
  • Like
Reaktionen: MarcosV__3CX
Hi @Puma7,

Generiere Support Daten der Anlage in der ZIP Datei befindet sich eine Datei "eventlog.csv"
Hi, ja da in dem eventlog sind die Anmelde versuche gespeichert, aber wo legt 3cx das auf dem Dateisystem ab? Ich würde das gerne anzapfen um eine Sperrliste zu erstellen.
 
Hi @Puma7,

3cxManagementConsole.log Ausführliches log Level.

[ManagementConsoleJS.Controllers.Webclient.LoginController] User or password is invalid from (185.72.199.129)
 
  • Like
Reaktionen: MarcosV__3CX
Ok, nur nochmal kurz zur Dokumentation:
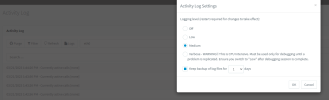
Wer will das in der 3cxManagementConsole.log die invalid Logins angezeigt werden muss im Aktivitätsprotokoll mindestens das Log Level Mittel auswählen (siehe auch Anhang).
 

Anhänge

  • 3cxActivityLog.png
    3cxActivityLog.png
    44,5 KB · Aufrufe: 3
Ok, nur nochmal kurz zur Dokumentation:
Wer will das in der 3cxManagementConsole.log die invalid Logins angezeigt werden muss im Aktivitätsprotokoll mindestens das Log Level Mittel auswählen (siehe auch Anhang).
Das gilt generell wenn man etwas mehr Logs bekommen möchte. Alles unter Mittel erzeugt nur die notwendigsten Logs.
 
  • Like
Reaktionen: MarcosV__3CX
  • Like
Reaktionen: MarcosV__3CX

Statistik des Forums

Themen
44.727
Beiträge
233.592
Mitglieder
78.481
Neuestes Mitglied
Löwenhaupt