Neulings fragen - SSL - SPLIT DNS

Achtung: der 3CX Firewallcheck testet nur mögliche UDP aber keine TCP Verbindungen. Das steht überall geschrieben.

Der 3CX HTTPS, SIP, und Tunnel Port benötigen auch TCP Portweiterleitungen. Diese testet der 3CX Firewallcheck nicht.

Ergo: auch wenn der 3CX Firewalltest grün durchläuft muss nicht alles funktionieren. So ist es aktuell bei dir.

Frage: Was ist denn der HTTP und der HTTPS Port der QNAP und was hast du für einen HTTP und HTTPS Port in der 3CX eingestellt?
Stimmt, da hast du Recht. Zeig uns doch mal deine Portweiterleitungen. Ich bin irrtümlich davon ausgegangen das die auch nach Anleitung erstellt wurden.
 
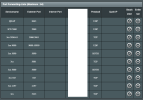
Z. B. so. 3cxhost = interne IP der 3cx Maschine wenn man nicht so wie hier einen Alias def. hat. Denke der Rest erklärt sich. Das musst der TE natürlich auf seine Gegebnheiten Router / Gateway übertragen und apassen. Auch entsprechend der von 3cx bereitgestellten Anleitungen bzw der des Routers. Falls das vorher nicht klar wurde - sorry!
freigaben 3cx.png
 
So siehts bei mir aus: 1709742409284.png
 
Da bleiben noch die Fragen offen:
Was ist denn der HTTP und der HTTPS Port der QNAP und was hast du für einen HTTP und HTTPS Port in der 3CX eingestellt?


Zu deinem Bild eben: die Zeile mit 3CX Port 5000 und die letzten beiden Zeilen (Port 2197 und 5223) eingehend werden nicht benötigt. Dann ist da noch eine Doppelung drin wg. der 3CX Port 5001 und 443 HTTPS Port Weiterleitung: es wird grds. nur eine benötigt - nur welche wissen wir nicht. Der Rest sieht soweit passend aus - abhängig der Antworten der o.g. Fragen der QNAP und 3CX Ports.


NACHTRAG:
Was mir nach dem ganzen Hin und Her eben noch einfällt (das wichtigste zum Schluss, an so etwas denkt hier gar keiner mehr weil es schlicht und einfach vorausgesetzt wird):
  1. Hast du einen vollwertigen IPv4 Internetzugang mit öffentlicher IP und nicht etwa DSLite, rein IPv6 oder eine private IPv4 an WAN oder so etwas?
  2. Hast du vielleicht einen weiteren verkappten Router vor deinem tollen Asus Router stehen der eingehende Verbindungen blockiert?
  3. Wer ist dein Internetanbieter und auf welche Art? z.B. DSL mit separatem Modem - welchem denn?, Kabel Modem, Kabel Router, WLAN Zugang, FTTH - weil: dein Asus Router hat kein Modem integriert, was steht davor?
 
Zuletzt bearbeitet:
  • Like
Reaktionen: dj-melo
NACHTRAG:
Was mir nach dem ganzen Hin und Her eben noch einfällt (das wichtigste zum Schluss, an so etwas denkt hier gar keiner mehr weil es schlicht und einfach vorausgesetzt wird):
  1. Hast du einen vollwertigen IPv4 Internetzugang mit öffentlicher IP und nicht etwa DSLite, rein IPv6 oder eine private IPv4 an WAN oder so etwas?
  2. Hast du vielleicht einen weiteren verkappten Router vor deinem tollen Asus Router stehen der eingehende Verbindungen blockiert?
  3. Wer ist dein Internetanbieter und auf welche Art? z.B. DSL mit separatem Modem - welchem denn?, Kabel Modem, Kabel Router, WLAN Zugang, FTTH - weil: dein Asus Router hat kein Modem integriert, was steht davor?
Oh ja, das ist natürlich sehr wichtig! Das stimmt, da denkt man kaum noch dran.
 
  • Like
Reaktionen: dj-melo und fxbastler
Ein Pihole als DHCP mit Splitt DNS ist def einfacher als ein Windows-Server mit DHCP und DNS von den Kosten mal ganz zu schweigen... Bei Windows-Server kommen noch ganz andere Themen auf dich zu Domain für's AD etc. das würde ich def. nicht empfehlen!

Hier ein Link zu einem Video wie man Pihole auf die Synology-NAS bekommt:

für QNAP-NAS gibt's sicher was ähnliches. Z. B.

Ansonsten nativ auf einem Raspberry-Pi:

Split DNS:

Einfacher kann's nicht mehr sein.

Ggf. auch für andere User von Interesse daher auch gerne als Rundumschlag betrachten :)

DJ
die Einrichtung via Split DNS gilt für interne erreichbarkeit korrekt?
Wie sieht es denn mit externer erreichbarkeit aus?
Kann ich hierfür einen Record im DNS Server von Synology anlegen?
Wenn ja wie soll der aussehen?
 
die Einrichtung via Split DNS gilt für interne erreichbarkeit korrekt?
Wie sieht es denn mit externer erreichbarkeit aus?
Kann ich hierfür einen Record im DNS Server von Synology anlegen?
Wenn ja wie soll der aussehen?
A) korrekt
B) Post #29 in diesem Thread. Bitte einfach mal alles lesen. Die die diese Themen nicht verstehen sollten ggf über ein Systemhaus als Partner nachdenken. Sorry!
 
die Einrichtung via Split DNS gilt für interne erreichbarkeit korrekt?
Ja und das Zertifikat muss passen.
Wie sieht es denn mit externer erreichbarkeit aus?
Vereinfacht: die 3CX muss von extern über deren FQDN erreichbar sein, das Port Forwarding für die 3CX muss richtig eingerichtet sein und das Zertifikat muss passen.
Das Thema Reverse Proxy usw. lasse ich mal aussen vor.
Kann ich hierfür einen Record im DNS Server von Synology anlegen?
Ja, wenn die Syno der zuständige DNS Server im Netzwerk / für die benötigten Clients und entsprechend eingerichtet ist.
Wenn ja wie soll der aussehen?
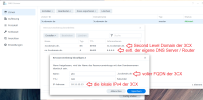
z.B. so:
1709834694891.png


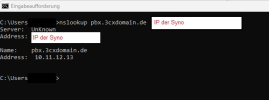
Test auf einer Shell / Windows Kommandozeile:
1709835133046.png
 
Zuletzt bearbeitet:
  • Like
Reaktionen: dj-melo
kann man hierzu den fqdn testweise in der verwendeten V18 ausschalten und dann quasi die Veribndung ins internet erneuern um eine andere ip zu erhalten? Sonst bekomme ich ja immer die ip bei abfrage nicht von dem eingetragenen DNS record sondern von dem aktiven fqdn der in der momentan benutzten v18 aktiv ist....
Das problem mit Pihole und gleichzeitigem DNS Server betrieb bist dass dies so nicht funktioniert (wenn man pihole wie oben einrichtet) dann muss man über macvlan gehen oder pihole in ner VM betreiben....
Puhhh..... Für die externe Erreichbarkeit ist nur die Portweiterleitung (und diese korrekt) wichtig. Alles andere macht die 3cx. Das gleiche gilt für intern. Du musst im Pihole nur einen dns record anlegen auf die ip der 3cx und diese ändert sich nicht (die muss intern eine feste ip sein). Alles andere streich mal...
 
  • Like
Reaktionen: fxbastler und dj-melo
es ist ja kein Problem ein backup der V18 Virtual Machine zu machen und bei bedarf wieder zurückzuspielen um die V20 zu testen mit dem eingerichteten Pi-Hole und FQDN oder?

Ich habe hatl eine komplexere Problematik mit 3 Internetleitungen via Load Balancer und DNS Server der schon port 53 beansprucht.
Ich habe nun gestern Pihole via MacVlan zum laufen bekommen und habe auch anfragen auf dem Pihole von 3cx welche ich sehen kann...
 
es ist ja kein Problem ein backup der V18 Virtual Machine zu machen und bei bedarf wieder zurückzuspielen um die V20 zu testen mit dem eingerichteten Pi-Hole und FQDN oder?
Nein, ist es nicht. Je nach vorhandenem Wissen: mach ein Backup und einen Snapshot. Mir würde letzteres reichen.
Ich habe hatl eine komplexere Problematik mit 3 Internetleitungen via Load Balancer und DNS Server der schon port 53 beansprucht.
Funktioniert denn die 3CX v18 sorgenfrei?
Ich habe nun gestern Pihole via MacVlan zum laufen bekommen und habe auch anfragen auf dem Pihole von 3cx welche ich sehen kann...
Ich hätte auch da eine VM aufgesetzt.
 
ich habe die VM in Synology komplett exportiert .
die V18 und alle vorherigen liefen bis dato perfekt und auch jetzt nach der umstellung sehe ich die anrufe die über 3cx ankommen im pihole

ich habe Pihole über Portainer / Docker am laufen wie auch privat und es scheint zu funktioneren.

Wie lange kann man die V18 noch nutzen bevor der "Zwang" auf eigenen fqdn kommt?
 
bevor der "Zwang" auf eigenen fqdn kommt?
Den gibt es schon eine Zeitlang, auch mit der v18. Wir haben all unsere 3CX Installationen seit jeher so aufgestellt. Eigener FQDN ist leicht irreführend. Es geht um funktionierendes Split DNS - egal wem der FQDN gehört.
Wie lange kann man die V18 noch nutzen
Vermutlich so lange wie es keine sicherheitsrelevanten Vorfälle gibt und die eingebauten Push Services noch nutzbar sind bzw. 3CX gewillt ist noch entspr. Updates für die v18 herauszubringen. Letzteres ist eher unwahrscheinlich, außer es gibt zwingende sicherheitstechnische Gründe oder die Timeline der v20 kann nicht gehalten werden.
 
mir geht es nur quasi darum wie lange ich zeit habe das zu testen- ich kann es aus Zeitgründen nicht immer und wenn Geschäftsbetrieb ist gar nicht -daher die Frage...
 
  • Like
Reaktionen: fxbastler
  • Like
Reaktionen: fxbastler
Hallo Zusammen,
ich habe jetzt das update auf V20 vollzogen und es scheint alels zu klappen - ausser wenn man versucht lokal den https link aufzurufen für den login - dann kommt folgendes:
1710086972025.png
Woran kann das liegen? er leitet immer auf http um?!
Extern klappt alles....
oder habe ich einen Verständnisfehler? Ich gehe davon aus dass der fqdn den man bei der Erstellung erhalten hat also z.b. xyz.on3cx.de weiter genutzt werden kann - es muss keine eigene domain sein...oder? so habe ich das jedenfalls gelesen -hat aber wohln ihx mit dem ssl problem zu tu - dieses gab es glaub ich schon vorh V20 nur nichtmit rotem Balken daher hat es nie gekümmert....

Wobei aber das Bereistellen der Windows APP dennoch funktioniert -nur der reine Linkaufruf klappt nicht über https
1710087609803.png
 
Zuletzt bearbeitet:
Wie rufst du den Link den auf? Das sieht man leider nicht auf den Screenshots.
 
über den link in der mail z..b oder direkt über ip https://192.xxxx:5011 in meinem fall der https port
 

Statistik des Forums

Themen
44.753
Beiträge
233.660
Mitglieder
78.496
Neuestes Mitglied
FS-CG