Scheitere schon an der Firewall

pointde

Free User
Basic Certified
Mitglied seit
9. August 2021
Beiträge
14
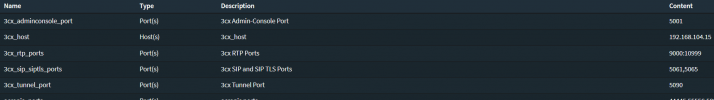
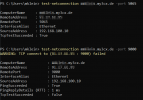
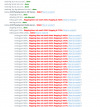
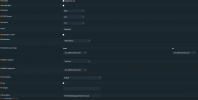
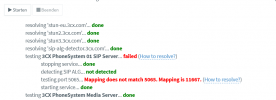
Ich habe hinter einer Fritz! Box 7590 als Exposed Host eine opnsense Firewall stehen. Hier habe ich die empfohlenen Freigaben, bzw. Forwardings eingerichtet. Den SIP-Port der 3CX habe ich bereits bei der Installation auf 5065 gelegt, damit hier kein Konflikt mit der Fritz! Box entsteht. Leider liefert der Firewall-Checker trotzdem nur Fehler. Ich hänge ein paar Screenshots an.
 

Anhänge

  • 3CX_Port-Forwarding.png
    3CX_Port-Forwarding.png
    18,1 KB · Aufrufe: 34
  • 3CX_Alias.png
    3CX_Alias.png
    13,8 KB · Aufrufe: 28
  • 3CX_Port_prüfen.png
    3CX_Port_prüfen.png
    21 KB · Aufrufe: 33
  • 3CX_Firewall-Check.png
    3CX_Firewall-Check.png
    122,2 KB · Aufrufe: 35
Du musst die ganzen Ports trotz Exposed Host in der Fritzbox freigeben. Exposed Host funktioniert so gar nicht gut in der Fritzbox.
 
Ja, aber bei einem Exposed Host wird ja alles ungefiltert auf die opnsense Firewall durchgelassen...
 
Eben nicht, funktioniert wie gesagt nicht besonders gut bei der Fritzbox. Probier das mal und guck mal ob es dann geht.
 
  • Like
Reaktionen: fxbastler
Empfehlenswert ist es, vor einer OPNsense (und eigentlich jeder anderen Firewall auch) anstelle eines NAT Routers (FritzBox), stattdessen ein Bridge Modem zu verwenden. Dadurch hält man sich gleich mehrere Probleme vom Hals und man hat die öffentliche(n) IP-Adresse(n) auch direkt auf dem WAN-Interface der Firewall. Die PPPoE Zugangsdaten (bei DSL) werden dann in der OPNsense und nicht im Modem eingetragen, bei den meisten Providern ist außerdem ein VLAN-Tag nötig (Telekom z.B. VLAN 7).

Edit: Bridge Modems z.B. Vigor 130/165, Zyxel VMG1312-B30A oder VMG3006-D70A
 
Zuletzt bearbeitet:
  • Like
Reaktionen: fxbastler
Empfehlenswert ist es vor einer OPNsense (und eigentlich jeder anderen Firewall auch) anstelle eines NAT Routers (FritzBox) stattdessen ein Bridge Modem zu verwenden. Dadurch hält man sich gleich mehrere Probleme vom Hals und man hat die öffentliche(n) IP-Adresse(n) auch direkt auf dem WAN-Interface der Firewall. Die PPPoE Zugangsdaten (bei DSL) werden dann in der OPNsense und nicht im Modem eingetragen, bei den meisten Providern ist außerdem ein VLAN-Tag nötig (Telekom z.B. VLAN 7).
Das wäre optimal und sicherlich die bessere Lösung.
 
Die Fritz! Box hat seine Berechtigung in meinem Netzwerk. Ich weiß, dass dies um einiges besser wäre. Bisher habe ich aber noch alles einwandfrei hinbekommen... bis auf die 3CX
 
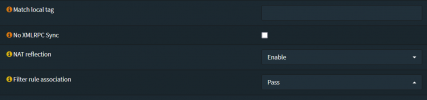
Bei der OPNSense hast Du auch Static Port angehakt bei der NAT Regel?
 
  • Like
Reaktionen: fxbastler
Eigentlich gemacht wie immer. Siehe Screenshot
 

Anhänge

  • Firewall_Rule1.png
    Firewall_Rule1.png
    39,6 KB · Aufrufe: 25
  • Firewall_Rule2.png
    Firewall_Rule2.png
    7,8 KB · Aufrufe: 24
Die Fritz! Box hat seine Berechtigung in meinem Netzwerk. Ich weiß, dass dies um einiges besser wäre. Bisher habe ich aber noch alles einwandfrei hinbekommen... bis auf die 3CX
Wäre es nicht möglich die FritzBox derart zu konfigurieren dass diese selbst hinter der OPNsense hängt? ("Vorhandenen Internetzugang über LAN1 benutzen" oder so)

Ist natürlich oknonomisch jetzt wahrscheinlich für ein Heimlabor nicht so die Offenbarung aber wenn das produktiv genutzt werden soll würde ich das je nach Anforderungen wahrscheinlich so empfehlen.
 
Das wäre möglich. Wie gesagt, ich brauche das genau so wie es ist. Es muss ja mehr Leute mit meiner Konstellation geben.
 
Eigentlich gemacht wie immer. Siehe Screenshot
Bei den Aliasen für Ports gab es in der OPNsense mal Probleme früher, hattest Du das schonmal auf direktem Wege ohne Aliase getestet?
 
Gerade nochmal so getestet. Keine Änderung. Hätte mich auch gewundert.
 
Ich sehe in den Screenshots nur Regeln für TCP. Zudem das Thema Static Port in Outbound NAT eingestellt wird.
 
AdminConsolePort ist ein Alias auf alle Ports die so eine 3CX so braucht?
 
Nein, im Eröffnungspost unter dem Screenshot Alias steht unter Content jeweils der Port. Hier ist auch meines Erachtens immer richtig TCP und/oder UDP dabei. Genau nach 3CX Vorgabe
 
Nein, im Eröffnungspost unter dem Screenshot Alias steht unter Content jeweils der Port. Hier ist auch meines Erachtens immer richtig TCP und/oder UDP dabei. Genau nach 3CX Vorgabe
Sorry, mein Fehler, war zu groß ;)

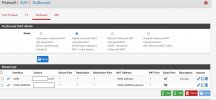
Aber das sieht absolut nach dem typischen Problem static Port aus: hier zu finden unter Outbound. @bitn2 hatte es schon geschrieben.

Beispiel: pfsense-3cx-outbound-static-port.jpg
 
Zuletzt bearbeitet:
Habs so angepasst. Ist besser, aber der Firewall-Check läuft immer noch nicht komplett durch (SIP...)
Über https://XXX.3cx.bayern:5001/ komme ich ebenfalls von außen nicht drauf.
 

Anhänge

  • Outbound.png
    Outbound.png
    9,3 KB · Aufrufe: 12
  • Firewall_Check_nach_Outbound.png
    Firewall_Check_nach_Outbound.png
    19,3 KB · Aufrufe: 13
Wenn das wirklich von aussen ist dann liegt es an der Fritte. Die kann auch kein Split DNS, sprich: aus dem LAN Netz der Fritte kommt man evtl. nicht per FQDN an die 3CX. Danke AVM.

edit: so ein Fauxpas, ich hatte einen eklatanten Tippfehler, da stand ein statt kein ...
 
Zuletzt bearbeitet:
Ich kann dir sagen: wir benutzen vor allen installierten 3CX fast ausschließlich pfSense und das geht immer auf Anhieb. Das wird auch mit einer opnSense funktionieren. Ich habe noch ein Relikt (danke Vodafone für die zeitnahe Portierung! </sarkasmus>) wo zwangsweise eine Kabelfritte vor der pfSense vor der 3CX steht - aber auch das funktioniert.
 

Statistik des Forums

Themen
44.776
Beiträge
233.706
Mitglieder
78.510
Neuestes Mitglied
florianb