Vorschau auf 3CX Version 20

Nein nicht wirklich, da ich für den Admin Benutzer einen extra Account nutze und nicht meinen den ich täglich benutze. Also logge ich mich auf der Console mit dem Admin Benutzer ein wenn ich ihn brauchen und ansonsten nicht. Es ändert sich als im Grunde nichts zu V18.
Naja es ändert sich im Grunde nichts ist nicht korrekt. Man kann dann auch keine Einschränkungen mehr machen welche IP Adressen auf das Admin Interface zugreifen dürfen was bisher ohne Probleme möglich war und die Sicherheit wesentlich erhöht hat. In meinen Augen muss eine zwei Faktor Authentifizierung zwingend her oder die Option das man das lokale Anmelden ohne Microsoft Anmeldung nicht möglich ist. Da würde ja der zweite Faktor abgefragt werden.
 
Hast du dir die Pläne für Version 20 mal angeschaut?
Das ändert sich Grundlegend das Prinzip.

Das Prinzip ist dann auf das Exchange Beispiel bezogen, dass du dann (separater Admin User erstmal beiseite gestellt) quasi die Administration deines Exchange nicht mehr in der separaten Exchange Admin Console machst, sondern in deinem Outlook Desktop Client.
Nichts anderes ist der Plan für Version 20 den 3CX hier verfolgt.
Die separate Admin Konsole gibts ja dann nicht mehr, sondern die ist dann im Client (im obigen Exchange Beispiel ist dann quasi die EAC im Outlook Desktop Client untergebracht)

Und da sagst du es ändert sich nichts???
Na klar, ich hab die V20 hier schon laufen. Und ich wiederhole es gerne noch mal. Ich Logge mich nicht mit irgend einem Desktop Client als Admin auf der 3CX ein! Das mache ich wie bisher über den Webclient mit dem separaten Admin User und somit habe ich dein Problem nicht und verstehe es auch nicht.
 
Naja es ändert sich im Grunde nichts ist nicht korrekt. Man kann dann auch keine Einschränkungen mehr machen welche IP Adressen auf das Admin Interface zugreifen dürfen was bisher ohne Probleme möglich war.
Das ist wiederum richtig, das hoffe ich mal kommt noch in irgend einer Form.
 
Der Sinn hinter der Zusamenführung ist, die Administration zu vereinfachen indem man sich in eine einzige Oberfläche anmeldet.
Das macht Sinn im Bezug auf FREE oder SMB Nutzer, die ja gleichzeitig Nutzer und Admin sind. Für alle anderen ist dies ebenfalls unproblematisch, da man ja einen versteckten Nutzer für Adminzwecke anlegen kann. Da gibt es keinen Unterschied zur alten Managementkonsole.

Auch ist dies einfacher wenn man dem Kunden gewisse Rechte einräumen will. Da muss man ihm nicht erklären, dass er sich für Reports, Nebenstellen erstellen us.w. in eine andere Oberfläche einloggen muss. Macht die Handhabung wesentlich einfacher, aber deshalb nicht unsicherer.
 
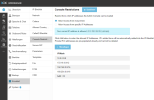
Grad noch mal geschaut, die Beschränkung ist doch schon drin mit der neusten Beta: 1700576070586.png
 
  • Haha
Reaktionen: bitn2
hier mal ein Auszug wie 3CX sich das zukünftig mit der Version 20 vorstellt...
"Benutzer können direkt vom 3CX-Client zur Admin-Konsole wechseln, ohne dass eine separate Anmeldung oder URL erforderlich ist" https://www.3cx.de/blog/v20-vorschau/

Da ist doch absolut NULL Trennung mehr bei dem Gedanken.

Oder wo siehst du da noch die Trennung bei dem Design wie 3CX sich das gedacht hat?
Das heisst nur das du nicht mehr www.deine3cx.de/webclient aufrufen musst, sondern beide Seiten unter einer Domain findest.
 
Der Sinn hinter der Zusamenführung ist, die Administration zu vereinfachen indem man sich in eine einzige Oberfläche anmeldet.
Das macht Sinn im Bezug auf FREE oder SMB Nutzer, die ja gleichzeitig Nutzer und Admin sind. Für alle anderen ist dies ebenfalls unproblematisch, da man ja einen versteckten Nutzer für Adminzwecke anlegen kann. Da gibt es keinen Unterschied zur alten Managementkonsole.

Auch ist dies einfacher wenn man dem Kunden gewisse Rechte einräumen will. Da muss man ihm nicht erklären, dass er sich für Reports, Nebenstellen erstellen us.w. in eine andere Oberfläche einloggen muss. Macht die Handhabung wesentlich einfacher, aber deshalb nicht unsicherer.

@MarcusK_3CX
ich persönlich bin der Meinung wenn es schon nur eine Konsole gibt für alles dann muss auch eine zwei Faktor Authentifizierung her. Wir reden ja von Webseiten die öffentlich erreichbar sind.
Und es gab ja den ein oder anderen Fall wo jemand an Zugangsdaten gelangt ist auf welchem Weg auch immer. Wir hatten auch diese Fälle. Mit einer 2 Faktor Authentifizierung wäre es vermutlich eher nicht passiert. Dank dem Provider das ein Kostenschutz eingerichtet ist.
Ja Security hat nichts mit einfach und angenehm zu tun. Security nervt auch immer ein wenig ;) aber muss sein.
 
  • Like
Reaktionen: bitn2
@MarcusK_3CX
ich persönlich bin der Meinung wenn es schon nur eine Konsole gibt für alles dann muss auch eine zwei Faktor Authentifizierung her. Wir reden ja von Webseiten die öffentlich erreichbar sind.
Und es gab ja den ein oder anderen Fall wo jemand an Zugangsdaten gelangt ist auf welchem Weg auch immer. Wir hatten auch diese Fälle. Mit einer 2 Faktor Authentifizierung wäre es vermutlich eher nicht passiert. Dank dem Provider das ein Kostenschutz eingerichtet ist.
Ja Security hat nichts mit einfach und angenehm zu tun. Security nervt auch immer ein wenig ;) aber muss sein.
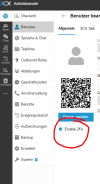
Gibt es jetzt auch in der neuesten Beta: 1700576426420.png
 
  • Like
Reaktionen: bitn und MarcusK_3CX
hier mal ein Auszug wie 3CX sich das zukünftig mit der Version 20 vorstellt...
"Benutzer können direkt vom 3CX-Client zur Admin-Konsole wechseln, ohne dass eine separate Anmeldung oder URL erforderlich ist" https://www.3cx.de/blog/v20-vorschau/

Da ist doch absolut NULL Trennung mehr bei dem Gedanken.

Oder wo siehst du da noch die Trennung bei dem Design wie 3CX sich das gedacht hat?
Der Adminbereich ist vom normalen Arbeitsbereich im Client getrennt und man kann den Zugriff einschränken. Die alte Managementkonsole war auch unter der selben FQDN erreichbar. Von daher nicht wirklich anders und auch nicht problematisch.

Wir können hier noch weiter hin und her reden, so wie oben beschrieben wird es kommen, daran wird sich nichts ändern.

EDIT: Ja, 2FA kommt auch, wie gerade hier erwähnt: https://www.3cx.de/blog/v20-beta1/
 
  • Like
Reaktionen: bitn
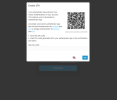
2Fa funktioniert mit der Beta hervorragend, grad mal getestet: 1700576990183.png
 
  • Like
Reaktionen: MarcusK_3CX
Ja und hat die eine Oberfläche, dessen Angriffsoberfläche dann ja gleich um ein vielfaches Höher ist durch die zusammengelegten Funktionen, mal in einem Bereich, und sei es nur der Bereich einer Benutzerfunktion, ist gleichzeitig auch das Tor zu Adminkonsole offen.
Und genau das Problem wäre mit einer separaten Adminkonsole wie es aktuell der Fall ist deutlich besser gelöst.

Ist ja nicht so das euer Desktop Client nicht schonmal mit Schadsoftware verteilt wurde...
Da war es jedoch nur der Desktop Client, zukünftig ist es dann nach dem Gedanken mit der Zusammenlegung gleichzeitig jedoch auch die Admin Konsole!
Halleluja! Ich werde dann genau auf diese Warnhinweise die einige hier im Forum Ausdrücklich geäußert haben drauf zurückkommen bei der ersten Sicherheitslücke im neuen Multi User und Admin all in one Client drauf zurückkommen.
Das nennt sich dann grob fahrlässig, da die Warnhinweise dann eindeutig nicht beachtet wurden.
Nun warte doch erstmal ab, wie du siehst sind viele Dinge gar kein Problem und viele Dinge werden noch eingebaut. Bist du nur zum nörgeln hier?
 
Das heiß es eben nicht, sondern es heißt das sich im Dekstop Client auch die Admin Konsole befindet und damit nicht mehr sauber abgetrennt ist.
Nur wenn du dich dort auch mit einem Admin User provisionierst und genau das macht man nicht!
 
Hallo allerseits.

Ich glaub Ihr redet da die ganze Zeit aneinander vorbei.
Jones meint das sicherlich so, das man, wenn man den Admin-Account verwendet, keine User Berechtigungen mitbekommen dùrfte.
Das ist aber nun in der V20 so.
Wenn Du zwar einen anderen User verwendest, bekommt der auch die Userfunktionen und das widerspricht der Sicherheitsvorstellung.

Ein Adminzugang darf keine Userberechtigungen bekommen, das meint Jonas sicherlich und da gehe ich mit ihm konform.

Servus
Timm
 
  • Like
Reaktionen: dbmuc
Hallo allerseits.

Ich glaub Ihr redet da die ganze Zeit aneinander vorbei.
Jones meint das sicherlich so, das man, wenn man den Admin-Account verwendet, keine User Berechtigungen mitbekommen dùrfte.
Das ist aber nun in der V20 so.
Wenn Du zwar einen anderen User verwendest, bekommt der auch die Userfunktionen und das widerspricht der Sicherheitsvorstellung.

Ein Adminzugang darf keine Userberechtigungen bekommen, das meint Jones sicherlich und da gehe ich mit ihm konform.

Servus
Timm
Ne, er meint das er sich mit dem Admin User in der Desktop App anmeldet und das unsicher ist. Das ist ja aber auch genau das was man nicht machen sollte. Deswegen ja einen extra User der NICHT in irgend eine App provisioniert wird. Die Administration macht man wie bisher über den Webclient und den kann man per IP und 2FA absichern. Wieder als Beispiel, ich melde mich an meinem Admin PC ja auch nicht mit einem Domänen Admin an um damit zu arbeiten.
 
Ändert nix dran das die separate Adminkonsole trotzdem wichtig wäre.
Die gibt es doch jetzt auch nicht, ist alles über ein und den selben FQDN erreichbar. Du musst nur mal verinnerlichen das man einen Admin Account nicht in irgendwelchen Desktop Apps provisioniert und damit normal arbeitet. Dieser Account ist nur für die Administration zu benutzen und für nichts anderes. Davon ab kannst du den Zugriff zusätzlich noch per IP einschränken. Viel mehr geht nun wirklich nicht.
 
und genau das hat doch aber @MarcusK_3CX in seinem vorherigen so bestätigt, das hier der Gedanke eben genau so gedacht ist um das es für FREE und SMB Kunden einfacher ist
Nein, auch da kannst du wieder einen extra Admin User einrichten. Er hat nur gesagt das es für die "nicht Admins" die in der Regel Free oder SMB nutzen einfacher ist alles in einer Oberfläche zu finden.
 
@JonasH_TTM mal eine andere Frage, hast du die V20 mal installiert und selber angeguckt?
 
Ja und hat die eine Oberfläche, dessen Angriffsoberfläche dann ja gleich um ein vielfaches Höher ist durch die zusammengelegten Funktionen, mal in einem Bereich, und sei es nur der Bereich einer Benutzerfunktion, ist gleichzeitig auch das Tor zu Adminkonsole offen.
Und genau das Problem wäre mit einer separaten Adminkonsole wie es aktuell der Fall ist deutlich besser gelöst.

Ist ja nicht so das euer Desktop Client nicht schonmal mit Schadsoftware verteilt wurde...
Da war es jedoch nur der Desktop Client, zukünftig ist es dann nach dem Gedanken mit der Zusammenlegung gleichzeitig jedoch auch die Admin Konsole!
Halleluja! Ich werde dann genau auf diese Warnhinweise die einige hier im Forum Ausdrücklich geäußert haben drauf zurückkommen bei der ersten Sicherheitslücke im neuen Multi User und Admin all in one Client drauf zurückkommen.
Das nennt sich dann grob fahrlässig, da die Warnhinweise dann eindeutig nicht beachtet wurden.
Andere Softwarehersteller haben auch eine einzige Oberfläche bei der man sich einloggt, ob nun User oder Admin und diese dann entsprechend angezeigt bekommt. Viele CRMs machen das.
Wenn es sicherheitstechnisch so ein großes Problem ist, dann separaten Admin Account, IP-Whitelisting, 2FA, User verstecken, keinerlei Anrufe zulassen, nur den Webclient verwenden.
Auf Serverseite könnten Sie zudem den Zugriff von IPs weiter beschränken falls Sie dies für notwendig erachten.

Sicherheitstechnisch gibt es da keine Probleme. Sie mögen nur den neuen Client nicht ;-). Und sollte Microsoft nachziehen, werde ich Sie gerne daran erinnern.
 
  • Like
Reaktionen: bitn und bitn2
Ließ dir doch nochmal den Blogbeitrag und den folgenden Beitrag von 3CX dazu durch ... dann weißt du das genau eben das der Plan ist in dem man die Adminrolle dann einem vorhandenen Benutzer zugeordnet wird.
Ich lese die Einträge sehr genau und ich wiederhole mich ein letztes mal... Der vorhandene User ist in der Regel nicht vorhanden da es vorher ein separater Admin Login ohne Nebenstelle war. Nun ist es eine Nebenstelle. Also erstelle ich eine separate Nebenstelle nur für den Admin und das wars. Ansonsten hat sich da nichts weiter geändert. Ich gebe doch nicht irgend einem User Admin Rechte.....
 

Statistik des Forums

Themen
44.549
Beiträge
233.137
Mitglieder
78.397
Neuestes Mitglied
nl9981