


Wichtige Schritte zur Sicherung von Zugriffen, Netzwerken, Endgeräten, Backups und Systemüberwachung.
Sicherheitsverbesserung ist mehr als nur eine einzelne Einstellung. In 3CX V20 erstreckt sich der Schutz über Nutzerzugriffe, die Admin-Konsole, Firewall-Regeln, SIP- und Medienverkehr, Endgeräte, Updates, Backups und die Überwachung.
Der beste Ansatz besteht darin, zuerst unnötige Angriffsflächen zu reduzieren, den Zugriff auf das System zu sichern und Sicherheit zu einem festen Bestandteil der laufenden PBX-Verwaltung zu machen.
Nutzen Sie diese Checkliste, um die Schlüsselbereiche Ihrer 3CX-Bereitstellung zu überprüfen und festzustellen, wo zusätzliche Kontrollen erforderlich sein könnten.
Identitäten und Admin-Zugriffe schützen
PBX-Zugangsdaten gewähren Zugriff auf die Unternehmenskommunikation und sollten entsprechend behandelt werden. Verwenden Sie eindeutige Zugangsdaten für Systemeigentümer, Administratoren und Nutzer, und überprüfen Sie die Zugriffsrechte, wann immer sich Personal oder Verantwortlichkeiten ändern.
Halten Sie Administrator-Konten von alltäglichen Telefonie-Konten getrennt, deaktivieren Sie inaktive Nutzer und überprüfen Sie regelmäßig, wer Nutzer verwalten oder auf die Admin-Konsole zugreifen darf.
Bereitstellungsdateien, QR-Codes, SIP-Zugangsdaten und Sprachnachrichten-PINs sollten ebenfalls als vertrauliche Informationen behandelt werden. Änderungen an der SIP-Authentifizierung, der Bereitstellung oder den Geräte-Zugangsdaten können dazu führen, dass Telefone oder Apps neu bereitgestellt werden müssen. Planen Sie diese Änderungen daher vor dem Zurücksetzen ein.
SSO nutzen und Admin-Exposition einschränken
Wenn Ihre Organisation bereits MS365 oder Google-Identitäten mit MFA nutzt, kann SSO die Passwort-Wildwuchs reduzieren und die PBX-Authentifizierung unter dieselben Identitätskontrollen bringen.
SSO ändert, wie sich ein Administrator authentifiziert, während 3CX-Rollen weiterhin bestimmen, worauf er zugreifen kann. Überprüfen Sie die Berechtigungen und halten Sie einen getesteten Wiederherstellungsweg bereit, bevor Sie SSO zur primären Anmeldemethode machen.
Sie können die Angriffsfläche mithilfe von Konsolen-Einschränkungen weiter reduzieren. Beschränken Sie den Zugriff auf die Admin-Konsole auf vertrauenswürdige öffentliche IP-Adressen, kontrollierte VPNs oder die Netzwerke, die Administratoren tatsächlich nutzen. Stellen Sie sicher, dass Ihre aktuelle Administrator-IP zugelassen ist, bevor Sie Einschränkungen anwenden, um ein versehentliches Aussperren zu vermeiden.
Konsolen-Einschränkungen und die IP-Blacklist dienen unterschiedlichen Zwecken. Konsolen-Einschränkungen steuern, von wo aus Administratoren auf die Konsole zugreifen können, während die IP-Blacklist Datenverkehr zulässt oder verweigert und mit der globalen 3CX IP-Blacklist zusammenarbeitet. Verwenden Sie Whitelist-Einträge mit Bedacht, da ge-whitelisteter Datenverkehr die Anti-Hacking-Prüfungen umgeht.
Netzwerk, Sprachdatenverkehr und Endgeräte sichern
Bei On-Premise- und selbstgehosteten Bereitstellungen bildet die Firewall einen Teil der PBX-Sicherheitsgrenze. Öffnen Sie nur die SIP-Signalisierung, den RTP-Medienverkehr, HTTPS und den Tunnel-Datenverkehr, die von Ihrer Bereitstellung und Ihrem SIP-Anbieter benötigt werden. Im Rahmen der Netzwerküberprüfung gilt:
- Verwenden Sie einen unterstützten FQDN und konfigurieren Sie internes sowie externes DNS korrekt
- Konfigurieren Sie Split-DNS, wenn interne Clients denselben FQDN verwenden müssen
- Deaktivieren Sie SIP ALG oder andere SIP-Helfer, die die Signalisierung umschreiben
- Führen Sie den 3CX Firewall Checker nach der Einrichtung und nach Netzwerkänderungen aus
- Verwenden Sie Netzwerk-ACLs, um den Zugriff zwischen der PBX und nicht verwandten sensiblen Netzwerken einzuschränken
Die Verantwortlichkeiten variieren je nach Bereitstellung. Selbstgehostete Administratoren sind für Bereiche wie das Betriebssystem, die Firewall, DNS, Segmentierung und den öffentlichen Netzwerkzugriff verantwortlich. Hosted by 3CX reduziert die Infrastruktur unter direkter Kontrolle des Administrators, während Identität, Rollen, Endgeräte, Integrationen und betriebliche Sicherheit weiterhin wichtig bleiben.
SIP verschlüsseln und Endgeräte schützen
Soweit über den gesamten Anrufpfad unterstützt, verwenden Sie Sicheres SIP mit TLS für die Signalisierung und SRTP für Sprache. Auf Nebenstellen-Ebene kann der SRTP-Modus auf Aktiviert gesetzt werden, wenn sicheres und unsicheres RTP koexistieren müssen, oder auf Erzwungen, nachdem alle Endgeräte auf dem Anrufpfad getestet wurden.
Endgerätesicherheit ist ebenso wichtig. Halten Sie die unterstützte Telefon-Firmware aktuell, schützen Sie Telefon-Weboberflächen und Zugangsdaten und vermeiden Sie es, Verwaltungsoberflächen öffentlich zugänglich zu machen. Planen Sie eine Neubereitstellung ein, wann immer Nebenstellen-Zugangsdaten, Bereitstellungsdateien oder QR-Codes zurückgesetzt werden.
Die integrierten Anti-Hacking-Kontrollen von 3CX können fehlgeschlagene Authentifizierungen und missbräuchliche Aktivitäten erkennen und die verursachenden Quellen automatisch blockieren. Überprüfen Sie die konfigurierten Schutzschwellenwerte, die Automatische globale IP-Blacklist und die Blacklist-Aktivitäten im Rahmen Ihrer regelmäßigen Sicherheitsprüfungen.
Sicherheit zum festen Bestandteil des PBX-Betriebs machen
Die Härtung hängt auch davon ab, was nach der Bereitstellung geschieht. Halten Sie die PBX und ihre zugrundeliegende Plattform auf dem neuesten Stand, führen Sie geschützte Backups durch und überprüfen Sie, ob Systeme tatsächlich wiederhergestellt werden können. Ein praktischer Wiederherstellungsprozess sollte Folgendes umfassen:
- Ein geschütztes Backup-Ziel und einen für die Wiederherstellung Verantwortlichen
- Regelmäßige Wiederherstellungs- oder Recovery-Tests
- Den PBX-Host, das Cloud- oder Hypervisor-Konto, den SIP-Anbieter, DNS und Endgeräte
- Die erwarteten Auswirkungen von Änderungen an Zugangsdaten, Zertifikaten oder Bereitstellungen
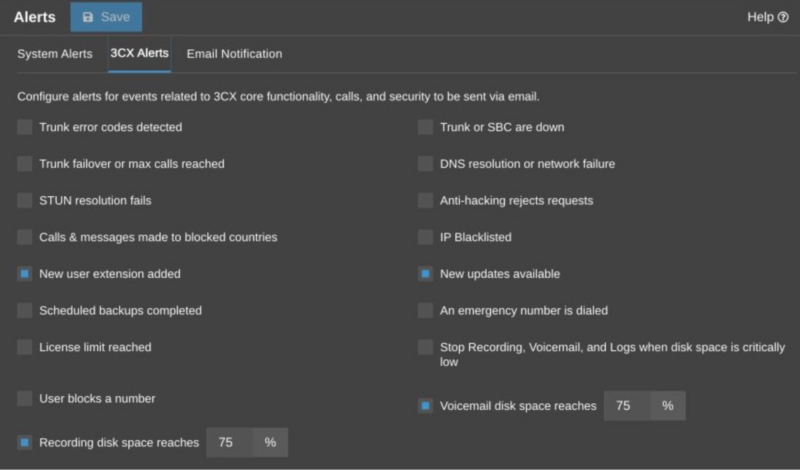
Verwenden Sie Systembenachrichtigungen und 3CX-Benachrichtigungen für Ereignisse, die ein Eingreifen erfordern, wie z. B. Anti-Hacking-Sperren, Netzwerk- oder DNS-Ausfälle, Trunk- oder SBC-Ausfälle, verfügbare Updates, Backup-Status und geringer Speicherplatz. Senden Sie Benachrichtigungen an ein überwachtes Postfach oder einen Betriebs-Workflow mit zugewiesenem Eigentümer.
Für Organisationen, die ein SIEM oder eine zentrale Überwachungsplattform nutzen, kann 3CX Remote Syslog Betriebs-, Sicherheits- und Audit-Ereignisse an einen externen Syslog-Sammler weiterleiten. Dadurch können Authentifizierungsfehler, blockierte IP-Adressen, Richtlinienereignisse und Administratoränderungen zusammen mit der restlichen Sicherheitsumgebung überprüft werden.
Halten Sie auch lokale Audit-Informationen verfügbar und definieren Sie angemessene Aufbewahrungs- und Zugriffskontrollen für extern gespeicherte Sicherheitsereignisse.
Diskutieren Sie mit
Beteiligen Sie sich an der V20-Diskussion in unseren entsprechenden Partner– oder Kundenforen. Folgen Sie uns auf X und LinkedIn, um über Neuigkeiten und neue Funktionen auf dem Laufenden zu bleiben.

 Copyright © 2025