


Achtung, Nutzer der 3CX Version 20 (Debian 12 Bookworm).
In OpenSSH wurde eine kritische Sicherheitslücke entdeckt („regreSSHion“ – CVE-2024-6387). Obwohl es nichts mit 3CX zu tun hat, freuen wir uns, dass wir dieses Update in der Rekordzeit von 24 Stunden veröffentlichen konnten. Um Ihr 3CX-System zu schützen, aktualisieren Sie es bitte umgehend.
So aktualisieren Sie
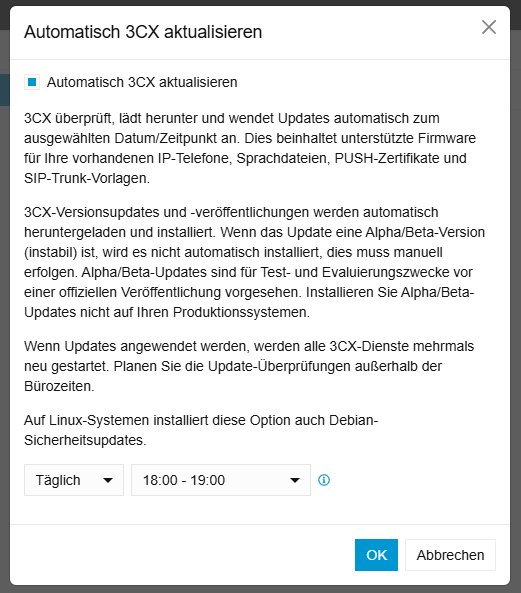
- Melden Sie sich bei Ihrer 3CX-Adminkonsole an.
- Gehen Sie zu System > Updates.
- Aktivieren Sie „Automatisch 3CX aktualisieren“, falls Sie es deaktiviert haben, und legen Sie eine tägliche Uhrzeit für heute fest.
- Warten Sie, bis das System die Sicherheitsupdates automatisch herunterlädt und installiert.
Gehostet von 3CX
Das Update wurde bereits für Sie installiert. Von Ihrer Seite ist keine Aktion erforderlich.
Debian 10 Buster (Version 18)
Die „regreSSHion“-Sicherheitslücke betrifft derzeit keine Debian-10-Systeme. Debian 10 hat jedoch das Ende seiner Lebensdauer erreicht und wird keine Sicherheitsupdates mehr erhalten. Wir empfehlen dringend, auf 3CX Version 20 (Debian 12) zu aktualisieren, um fortlaufende Debian-Sicherheitsupdates zu erhalten.
Technische Details
Das Update enthält die folgenden Pakete:
- amd64/arm64 openssh-client 1:9.2p1-2+deb12u3
- amd64/arm64 openssh-server 1:9.2p1-2+deb12u3
- amd64/arm64 openssh-sftp-server 1:9.2p1-2+deb12u3
- amd64/arm64 libarchive13 3.6.2-1+deb12u1
Eine vollständige Liste der Pakete und Änderungen finden Sie im Änderungsprotokoll.
Folgen Sie für Updates dem Community Forum.

 Copyright © 2025